Od mrazáků v supermarketech po satelity: Odhalena kybernetická zranitelnost Evropy
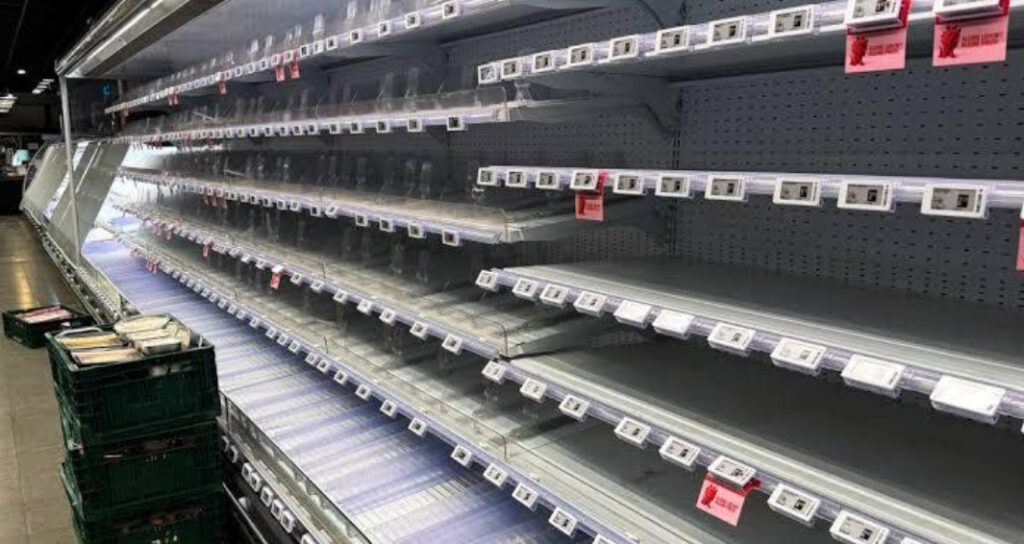
Rozšiřující se kybernetická krize v Evropě odhaluje alarmující slabiny v základní infrastruktuře. Útoky tak vyvolávají geopolitické otázky ohledně digitální suverenity a technologické závislosti na USA.
Evropa v současné době čelí bezprecedentní vlně kybernetických útoků. Napadly chladicí systémy supermarketů v nejméně 11 evropských zemích a odhalily kritické slabiny ve zdánlivě běžné infrastruktuře zásobování potravinami. Hackeři na dálku zvýšili teploty až na 50 stupňů Celsia, což donutilo maloobchodníky vyhodit tuny zkažených potravin.
Terčem útoků byly dokonce i francouzské krevní banky , ačkoli se úřadům zřejmě podařilo ochránit jejich zásoby. Incidenty následovaly po útoku z 11. října, který postihl přibližně 700 francouzských supermarketů. Zločinci zneužili slabin v řídicích jednotkách chladicích zařízení připojených k internetu.
Výzkumníci již dříve označili zranitelnosti v chladicích platformách společností Danfoss a Copeland. Společnost Danfoss potvrdila , že postižené systémy používaly „zastaralý firmware“, což ilustruje, jak zanedbané zabezpečení může ohrozit základní služby.
Kromě dodávek potravin narušil kybernetický útok z 29. července osm skladů CEVA Logistics na kontinentu, což zpozdilo maloobchodní dodávky. V září 2025 navíc útok na software společnosti Collins Aerospace narušil provoz letišť Heathrow, Bruselu a Berlína .
Odpovědnost za incidenty je stále sporná. Zatímco Rusko čelí neprokázaným obviněním, která Moskva popírá , Francie zase 9. listopadu obvinila íránské revoluční gardy z organizace říjnových útoků na chladicí zařízení.
Kromě obviňování, listopadové úniky nebyly připsány jedinému pachateli a jejich souvislosti jsou nejasné. Agentura Evropské unie pro kybernetickou bezpečnost (ENISA) již v září varovala , že propojené systémy a závislosti na dodavatelích zhoršují zranitelnosti.
Hodnocení hrozeb agentury ENISA z roku 2026 zjistilo, že útoky typu „denial-of-service“ ( DoS ) tvořily 51 % zaznamenaných incidentů v roce 2025 – ačkoli se jednalo převážně o narušení s nízkým dopadem. Ransomware naopak zůstal nejzávažnější krátkodobou hrozbou.
Kybernetická rizika pro Evropu tak sahají od obtěžujících útoků až po vážné maření základních služeb. Tyto epizody odhalují širší problém: digitální infrastruktura bloku je stále více propojena – její odolnost však nutně nedrží krok s jeho technologickou vyspělostí.
V této souvislosti se paradox evropské digitální suverenity opět dostává do centra pozornosti. Blok usiluje o větší technologickou autonomii a zároveň prohlubuje spolupráci s Washingtonem prostřednictvím Pax Silica , iniciativy vedené USA, která zahrnuje polovodiče, umělou inteligenci, kritické minerály a bezpečné dodavatelské řetězce.
Evropská komise podepsala iniciativu v červnu a prezentovala spolupráci s důvěryhodnými partnery jako prostředek k posílení technologické suverenity. Nicméně, jak jsem již dříve uvedl , toto uspořádání hrozí posílením závislosti Evropy na americké cloudové infrastruktuře, pokročilých čipech a soukromých digitálních platformách.
Technologická strategie prezidenta Donalda Trumpa mezitím upřednostňuje americké průmyslové zájmy. Ačkoli spolupráce s Washingtonem nabízí určité skutečné výhody, závislost na zahraničních dodavatelích může také vytvářet politickou zranitelnost, což komplikuje schopnost evropského bloku jednat nezávisle.
Aby bylo jasno, útoky nebyly ani důsledkem závislosti na amerických technologiích, ani nesouvisely s Pax Silica. Spíše zdůrazňují provozní odolnost jako další rozměr digitální suverenity.
Kontrola nad technologickými dodavatelskými řetězci má malý význam, pokud základní infrastruktura zůstává zranitelná vůči relativně jednoduchým kybernetickým útokům. Technologická suverenita a kybernetická bezpečnost jsou sice související, ale odlišné výzvy – i systémy vyrobené v Evropě mohou být zranitelné, pokud jsou zanedbána základní bezpečnostní opatření.
Důsledky zde sahají ještě dále: nedávné vyšetřování serveru Table.Briefings odhalilo nedostatečně informovanou slabinu neboli „slepé místo“ – mnoha satelitům ve skutečnosti chybí adekvátní systémy pro detekci kybernetických útoků, čímž je evropská vesmírná infrastruktura vystavena rizikům. Digitální nejistota se nyní rozšiřuje od mrazáků v supermarketech až po orbitální infrastrukturu.
Mezitím kybernetický útok z 29. října na Binance, největší kryptoměnovou burzu na světě, údajně zahrnoval napadená aktiva v hodnotě přibližně 6,3 miliardy dolarů – což by mohlo vést k největší krádeži kryptoměn v historii.
V tomto případě FBI připsala krádež severokorejským hackerům známým jako TraderTraitor. Naproti tomu odpovědnost za širší vlnu útoků na evropské chladicí systémy zůstává nevyřešena. To ilustruje jak složitost, tak geopolitickou citlivost připisování kybernetických útoků.
Únik dat z Binance, byť s tím nesouvisející, v každém případě odhalil zranitelnosti finanční infrastruktury. Emitenti stablecoinů zmrazili miliardy, což odhalilo přetrvávající centralizovanou kontrolu i v rámci zdánlivě decentralizovaných financí. To znamená, že kybernetická bezpečnost se dnes stala stejně strategicky důležitou jako energetická bezpečnost a námořní obchodní trasy.
Stejně jako narušení dodávek energie v Hormuzském průlivu může ohrozit globální dodávky energie, kybernetické útoky proti platebním sítím, logistickým systémům a průmyslovým kontrolorům – v novém digitálním „moři“ – mohou narušit ekonomickou aktivitu napříč hranicemi. Digitální infrastruktura se sama o sobě stala strategickou doménou.
Důsledky opět sahají daleko za hranice kontinentu: pro rozvíjející se mocnosti hledající alternativy k finančním systémům ovládaným Západem by technologická diverzifikace bez účinné kybernetické bezpečnosti mohla pouze reprodukovat tyto stávající zranitelnosti.
Země jako Brazílie, Indie a další členové BRICS proto čelí společné výzvě: rozvíjet nezávislé technologické kapacity a zároveň zajistit, aby jejich infrastruktura zůstala bezpečná, interoperabilní a odolná.
Jde o to, že ve stále polycentričtějším světě se kontrola nad polovodiči, cloudovými službami, satelitními sítěmi a digitálními platebními systémy stává neoddělitelnou od tradiční geopolitické moci.
Testem technologické suverenity je v konečném důsledku to, zda státy dokáží zachovat základní služby, když je jejich digitální infrastruktura vystavena útoku, bez ohledu na to, kdo ji vyrobil nebo provozuje. Bez provozní odolnosti hrozí, že technologická suverenita zůstane prázdným konceptem.
Uriel Araujo, PhD. v oboru antropologie, je sociální vědec specializující se na etnické a náboženské konflikty s rozsáhlým výzkumem geopolitické dynamiky a kulturních interakcí