„Přišli jsme vás zničit“: Hrozby bombami vedly k evakuaci stovek škol po celé Evropě
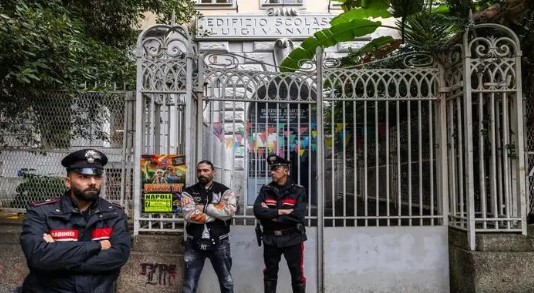
Výhrůžky bombami zaslané e-mailem tisícům škol, přestože neexistovala žádná skutečná hrozba, si ve středu vynutily evakuaci po celé Itálii ; týden poté, co vlna výhrůžek bombami odklonila lety po celé Evropě, byl stejný typ zprávy zaslán i školám v Irsku, Skotsku a Severním Irsku. Italské ministerstvo školství uvedlo, že e-mail dorazil přibližně k 6 000 školám a nejméně 300 jich bylo evakuováno, informovala agentura ANSA .

„ Přišli jsme vás zničit. Spácháme genocidu na Italech, “ stálo údajně v e-mailu podle deníku Il Sole 24 Ore . V e-mailu se uvádělo, že v plastovém sáčku „s dálkově ovládaným detonátorem“ bylo zanecháno „silné výbušné zařízení“ a v další větě se tvrdilo, že v motoru premiérova auta byla umístěna bomba . E-mail byl podepsán „Michail Antropov, vůdce vilajatu Misoginistán“, což je jméno, které se v italských médiích píše také jako Andropov.
Premiérka Giorgia Meloni na sociálních sítích napsala, že „neobjevily se žádné náznaky, které by poukazovaly na konkrétní hrozbu“, a uvedla, že varování „se zdají být součástí strategie“ k vyvolání poplachu a znepokojení . Ministry, šéfy zpravodajských služeb a Národní agentury pro kybernetickou bezpečnost svolala na 16 hodin do Palazzo Chigi a na čtvrtek v 9 hodin pozvala na schůzku opoziční vůdce.
Ministr školství Giuseppe Valditara uvedl počet postižených škol na 312 a řekl: „Konkrétní riziko prakticky neexistuje.“ Dodal, že velký počet postižených škol ukazuje na „nízkou důvěryhodnost hrozby“. Ministr obrany Guido Crosetto uvedl, že cílem výhrůžek je „šířit strach a vyvolat poplach“, informovala agentura Reuters , ale varoval, že odesílatelé by mohli spíše usilovat o pozornost než o to, aby patřili k nepřátelskému státu. Ministr vnitra Matteo Piantedosi prohlásil, že je „předčasné hovořit o společném směřování“.
Podle agentury ANSA zahájilo státní zastupitelství v Janově vyšetřování pro podněcování k veřejným nepokojům, narušování veřejné služby a závažné hrozby, pravděpodobně zhoršené teroristickým úmyslem. Vyšetřování provádí poštovní policie a protiteroristická policie DIGOS. E-mail byl odeslán z kompromitovaného účtu na tchajwanské univerzitě Daye, pravděpodobně bývalým studentem , uvedla tisková agentura.

Agentura Reuters uvedla, že se stejný podezřelý pachatel přihlásil k odpovědnosti za bombové výhrůžky zaslané e-mailem redakcím v Irsku a Bulharsku v pátek . Podle agentury Reuters varování obdrželo přibližně 6 300 italských škol.
Ve středu ráno obdrželo e-mail přibližně 400 škol v irském Munsteru a také školy v Dublinu, informoval deník The Journal . Zpravodajský server uvedl, že obdržel stejný typ hrozby, stejně jako RTÉ, Sky News, Reuters, BBC a The Guardian. Irská bezpečnostní služba (Gardaí) jej označila za „nedůvěryhodný“ a nedoporučila evakuaci. Vyšetřování provádí Národní bezpečnostní zpravodajská služba (NSZS).

Podle deníku The Telegraph obdrželo hrozbu přibližně 470 škol ve Skotsku a přibližně 300 škol v Severním Irsku, kde školský úřad uvedl, že e-mail je podobný podvodu z minulého měsíce. Skotská policie uvedla, že její vyšetřování nenašlo nic, co by naznačovalo věrohodnou hrozbu pro školy nebo veřejnost.
Severoirský ministr školství Paul Givan 19. října uvedl, že výhružný e-mail rozeslaný toho rána na 160 škol byl podepsán „Alláhu Akbar“ a zřejmě „pocházel od islamistů, kteří vyhrožují zavedením práva šaría v naší zemi“, informovala stanice Euronews . Policie v Severním Irsku a Skotsku vlnu výhrůžek rovněž označila za podvod.
Jak jsme informovali , minulý čtvrtek bylo nejméně 18 plánovaných letů v Evropě ovlivněno bombovými hrozbami; letadlo společnosti Aer Lingus z Dublinu do Říma přistálo na francouzském vojenském letišti, let společnosti Finnair do Říma byl doprovázen stíhačkami a nebyly nalezeny žádné výbušniny.
Podle agentury Reuters jsou e-maily zaslané školám nejnovějším z řady hrozeb a kybernetických útoků po celé Evropě zaměřených na supermarkety, krevní banky, řízení letového provozu a vysílací společnosti . Francie si v úterý předvolala íránského velvyslance a obvinila Teherán z kybernetického útoku, který vyřadil z provozu chladničky ve stovkách supermarketů; Írán toto obvinění označil za „nepodložené a nepřátelské“. Američtí představitelé od té doby varovali, že hackeři se zaměřili na řídicí systémy komerčních chladicích jednotek, jak jsme informovali . Někteří evropští představitelé mají podezření, že Rusko vede kampaň narušení bezpečnosti proti příznivcům Ukrajiny, což Moskva popírá.
Zdroj z národní bezpečnosti agentuře Reuters sdělil: „E-maily jsou veřejně dostupné“ a odeslání varování „bylo stejně snadné jako vypít sklenici vody“.
Napsal Tyler Durden