Kvantové počítače ohrožují naše data ještě předtím, než vzniknou
INFORMACE Z DOMOVA I ZE SVĚTA
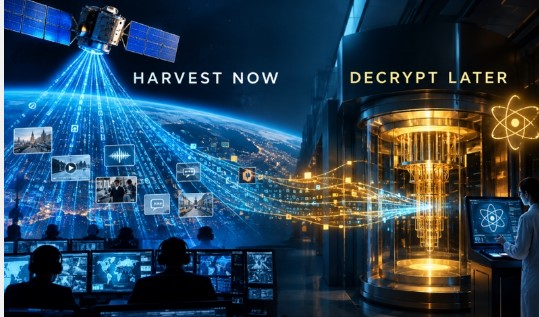
Největší nebezpečí, které představují kvantové počítače, možná již začalo, i když stroje, před nimiž bezpečnostní experti varují, ještě neexistují. Je to proto, že šifrovaná data dnes není nutné prolomit. Stačí je zachytit a uložit hned teď a počkat, až bude k dispozici potřebný výpočetní výkon.
Bezpečnostní průmysl varuje právě před tímto scénářem pod heslem „Sklidit teď, dešifrovat později“ – sklidit dnes, dešifrovat později. Nedávná zpráva deníku The Sociable ukazuje, proč závod o novou generaci šifrování nyní vstupuje do klíčové fáze. Dotčeny nejsou jen zpravodajské agentury a vojenské sítě, ale potenciálně i banky, podniky, nemocnice, vládní agentury a v konečném důsledku každý občan, jehož důvěrná data musí zůstat chráněna po roky nebo dokonce desetiletí.
Problém leží hluboko v dnešní digitální infrastruktuře. Techniky jako RSA a kryptografie s eliptickými křivkami zabezpečují velkou část naší komunikace. Chrání připojení, certifikáty, VPN, digitální podpisy a řadu dalších systémů. Dostatečně velké klíče jsou stále považovány za bezpečné proti klasickým počítačům. Výkonný kvantový počítač odolný vůči chybám by však mohl pomocí Shorova algoritmu přesně zvládnout matematické problémy, na kterých jsou tyto techniky založeny.
V současné době neexistuje žádný veřejně dostupný kvantový počítač, který by mohl tento úkol vykonávat v prakticky relevantním rozsahu. Nikdo s jistotou neví, kdy takový stroj bude k dispozici. Právě tato nejistota však problém zvětšuje, nikoli zmenšuje.
Protože tajemství mají datum spotřeby.
Transakce provedená kreditní kartou ze včerejška nemusí v roce 2040 zůstat tajná. Lékařské údaje, obchodní tajemství, diplomatická komunikace, vojenské informace, údaje o totožnosti nebo vládní archivy naopak mohou zůstat vysoce citlivé po celá desetiletí. Pokud se takové šifrované informace zkopírují a uloží dnes, jejich šifrování by se mohlo po letech zpětně stát bezcenným.
Pozdější přechod na bezpečné metody již těmto již ukradeným kopiím nepomůže.
Proto v současné době probíhá jedna z největších, ale do značné míry nepovšimnutých transformací digitální infrastruktury. Americký Národní institut pro standardy a technologie (NIST) již v roce 2024 přijal první centrální standardy pro postkvantovou kryptografii. Tyto metody jsou navrženy tak, aby odolaly útokům budoucích kvantových počítačů.
Časový tlak není způsoben pouze vývojem kvantových počítačů. Větším problémem by mohla být obrovská setrvačnost stávající infrastruktury. Kryptografie je dnes prakticky všude: v serverech, routerech, chytrých telefonech, průmyslových závodech, cloudových platformách, vládních sítích a milionech starších zařízení. Takové systémy nelze nahradit během několika měsíců. NIST upozorňuje, že předchozí kryptografické migrace mohly trvat deset až dvacet let.
To vytváří paradoxní závod: Nikdo neví, kdy soupeř stroj skutečně získá – ale kdokoli začne s konverzí až poté, co existuje, už možná prohrál.
Představa, že šifrovaná komunikace by mohla být systematicky shromažďována již dnes, je proto obzvláště alarmující. Technicky v tom existuje jen málo možností, jak tomu zabránit. Úložný prostor je levný, data lze kopírovat téměř neomezeně a hora šifrovaných dat, která se dnes jeví jako bezcenná, by se v budoucnu mohla náhle stát volně dostupným zpravodajským archivem.
Je však třeba zde jasně rozlišovat. NIST výslovně považuje scénář „Sklidit nyní, dešifrovat později“ za vážnou hrozbu. To však automaticky neznamená, že veřejně prokazuje, které státy nebo zpravodajské agentury v současné době shromažďují šifrovaná data a v jakém rozsahu, konkrétně pro pozdější kvantové dešifrování.
Nebezpečí je stále natolik reálné, že vlády a bezpečnostní agentury již nečekají na průlom v kvantových počítačích.
Skutečně znepokojivým aspektem nadcházejícího kvantového věku proto nemusí být den, kdy šifrování náhle zkolabuje. Je to fakt, že tento útok může začít roky předem – zcela neviditelně.
Data se kopírují dnes. Klíč k tomu by mohl být vynalezen až zítra.



