Co může odhalit problém armády se sledováním reklamy prostřednictvím smartphonu

Váš chytrý telefon nepotřebuje vaše jméno, aby cizímu člověku řekl, kde spíte a pracujete.
Místo toho, aby se obtěžoval s hackováním vojenského systému, mohl by státní protivník USA koupit užitečné zpravodajské informace od komerční společnosti.
Podle prohlášení, které 4. září vydali senátor Ron Wyden (demokrat za Oregon) a poslanec Pat Harrigan (republikán za Severní Karolínu) , je to v podstatě obsah zpráv o hrozbách, které americká armáda dostává.
Ve stejný den agentura Reuters zveřejnila Harriganovo prohlášení , v němž uvedl, že odpůrci USA „by neměli mít možnost jednoduše vytáhnout kreditní kartu a koupit si informace, které jim pomohou sledovat americké vojáky“.
Odpověď CENTCOMu pro Wydenovu zprávu zmiňuje „několik hlášení o hrozbách“ o protivnících, kteří zneužívají komerční data o poloze k „cílení nebo monitorování amerického personálu v oblasti operací“. Odpověď byla předložena 14. dubna 2026. Neobsahuje žádnou zmínku o konkrétním úspěšném útoku ani raketovém úderu, který by vedl k obětem.
Samostatné odpovědi zveřejněné oběma zástupci ukazují, že armáda, ministerstvo letectva, ministerstvo námořnictva (včetně námořní pěchoty) a Velitelství speciálních operací USA naznačují, že deaktivují reklamní identifikátory na vládou spravovaných zařízeních.
Pokud je reklamní ID propojeno s dalšími pozorováními – například s polohou, denní nebo noční dobou a dalšími lidmi, jejichž zařízení jsou monitorována na stejném místě – lze jej použít k vytvoření citlivých profilů , i když je jméno dané osoby neznámé.
Například zařízení pravidelně pozorované v noci poblíž určité adresy bydliště a ve dne poblíž vojenské základny by mohlo patřit příslušníkovi armády. Cestování do zahraničí by mohlo naznačovat nasazení. Pokud je spatřeno několik takových zařízení pohromadě, mohlo by to ukazovat na jednu jednotku.
Zařízení Apple mají identifikátor, který lze použít pro reklamní účely, identifikátor pro inzerenty (IDFA) , zatímco Google poskytuje reklamní ID pro Android prostřednictvím služeb Google Play . Nejedná se o sériová čísla hardwaru.
Zařízení lze identifikovat například pomocí řetězce jako 38400000-8cf0-11bd-b23e-10b96e40000d. Toto je fiktivní příklad, ale skutečné identifikátory vypadají podobně.
Inzerenti mohou rozpoznat vracející se zařízení a na základě toho se rozhodovat, například zda nebudou opakovaně zobrazovat stejnou reklamu (omezení frekvence). Instalace aplikací nebo nákupy pak mohou přiřadit konkrétní reklamní kampani a určit tak její úspěšnost.
ID lze použít k cílení na konkrétní publikum a měření dosahu reklamní kampaně.
Samotná reklamní ID neobsahují ani jména, ani polohy. Jejich propojení s reálnými identitami vyžaduje další pozorování toho, co člověk na svém chytrém telefonu dělá.
Jedním ze způsobů, jak získat více pozorování, je povolit dvěma aplikacím používat stejné reklamní ID. To umožňuje datovým makléřům a inzerentům propojit jednotlivá pozorování a vytvořit komplexnější profil.
Ne každá aplikace má však přístup k reklamnímu ID a ne každá aplikace ho potřebuje k fungování.
Data shromažďovaná a předávaná zprostředkovatelům dat a inzerentům jsou pseudonymní, jelikož datová sada je opatřena jedinečným identifikátorem – data spojená s tímto identifikátorem však lze přiřadit skutečné osobě.
Na rozdíl od sériových čísel hardwaru nejsou tato ID neměnná a lze je resetovat nebo k nim omezit přístup.
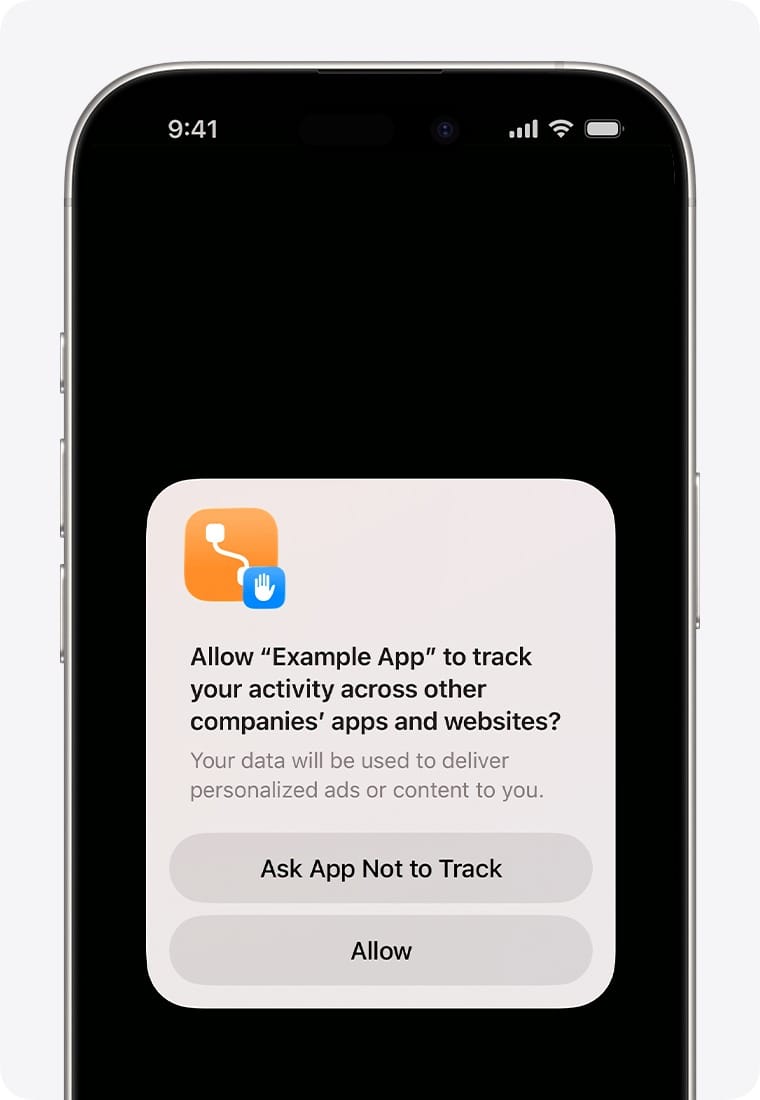
Na zařízeních Apple společnost s vydáním systému iOS 14.5 zavedla funkci App Tracking Transparency – funkci, která vyžaduje, aby si aplikace před použitím IDFA a sledováním uživatelů pro reklamní účely v aplikacích a na webových stránkách jiných společností vyžádaly povolení.
Pokud uživatel toto oprávnění zamítne, aplikace nebude mít přístup k IDFA. Apple také zakazuje aplikacím používat jiné alternativní identifikátory k obcházení tohoto pravidla.
Předpokládejme, že si stáhnete bezplatnou aplikaci pro počasí a povolíte jí přístup k poloze vašeho zařízení, protože chcete získat předpověď počasí pro váš region.
Vývojář aplikace může snadno integrovat sady pro vývoj softwaru (SDK) třetích stran – a vývojáři to často dělají, protože to znamená, že nemusí vyvíjet každou komponentu aplikace od nuly.
Sady SDK lze použít pro reklamu, analytiku, atribuci, mapové služby, hlášení o selhání nebo měření dosahu – ale ne každá sada SDK je k dispozici v každé aplikaci a ne všechny přijímají data o poloze.
Pokud však SDK obdrží polohu sdílenou se souhlasem a dostupné reklamní ID, může tato data kombinovat s časovými razítky, souřadnicemi a signály zařízení, jak je podrobně uvedeno ve stížnosti americké Federální obchodní komise (FTC) .
Případ se týká společnosti X-Mode, jejímž nástupcem je Outlogic, a kterou FTC obviňuje z placení vývojářům aplikací za integraci jejího SDK . Tímto způsobem společnost nakonec shromáždila data z více než 300 aplikací, včetně herních, fitness a náboženských aplikací.
Když uživatel udělil aplikaci povolení k přístupu k jeho poloze, sada X-Mode SDK tyto informace obdržela spolu s podrobnostmi o operačním systému zařízení a čase. Společnost poté tyto informace zkombinovala s daty, která získala od jiných zprostředkovatelů dat.
Výsledkem bylo, že společnost X-Mode dokázala prodávat nejen nezpracovaná data, ale také cílové segmenty publika. Data byla propojena s identifikátory mobilní reklamy (MAID) zařízení. V dubnu 2024 uzavřela FTC dohodu o urovnání konečným nařízením, které společnosti zakazovalo sdílet nebo prodávat citlivé údaje o poloze .
Přístup založený na aukcích neboli bidding v reálném čase (RTB) zahrnuje automatizovaný proces, ve kterém inzerenti během milisekund přihazují na konkrétní umístění reklamy na webových stránkách nebo v aplikaci. Aby se mohli rozhodnout, kolik přihazovat, potřebují znát hodnotu reklamní příležitosti – a žádost o nabídku může obsahovat identifikátor zařízení, jeho polohu a další kontextové informace.
Federální obchodní komise (FTC) uvedla, že společnost Mobilewalla shromažďovala a ukládala žádosti o nabídky, které obdržela jako účastník procesu RTB, a to i v případě, že aukci prohrála . Tím porušila podmínky služby burz, se kterými společnost spolupracovala. Mobilewalla odhadla, že mezi lednem 2018 a červnem 2020 pocházelo přibližně 60 procent jejích spotřebitelských dat z RTB. Společnost také nakupovala data od agregátorů.
V lednu 2025 vydala Federální obchodní komise (FTC) konečné nařízení, které společnosti Mobilewalla zakazuje shromažďovat a uchovávat data o obchodech v reálném čase (RTB) pro jiné účely než účast v aukci – a prodávat citlivé údaje o poloze.
Kromě SDK existují i další zprostředkovatelé, jako jsou agregátory dat, které kombinují pozorování z mnoha zdrojů, a datoví brokeři, kteří tato data balí do souborů, seznamů publika nebo vyhledávacích nástrojů. A ačkoli data mohou původně pocházet z aplikace v chytrém telefonu, zákazník nemusí být inzerent, ale stejně snadno by jím mohl být analytik – nebo vláda .
Data přicházející na místo bydliště zákazníka by mohla být použita k identifikaci vzorců v životě dané osoby. V hypotetickém příkladu by se zařízení mohlo nacházet v noci v domě, během týdne na pracovišti, v neděli v kostele a občas ve zdravotnickém zařízení specializovaném na konkrétní onemocnění. Bydliště je obzvláště výmluvné, protože data o poloze lze kombinovat s adresními registry a dalšími veřejně dostupnými nebo komerčními informacemi, aby se zjistilo, kdo tam žije. To lze následně použít k vytvoření profilu dané osoby.
Pokud se jedná o bytový dům s mnoha jednotkami, může být obtížnější určit, komu chytrý telefon patří. Telefon může být sdílený nebo v něm mohou být přítomny návštěvy. Identifikace může někdy odhalit pouze to, že osoba pracuje v konkrétní budově a spí v konkrétním bytě. I tato informace však může být užitečná, aniž bychom znali oficiální jméno dané osoby.
Studie publikovaná v roce 2013 Yvesem-Alexandrem de Montjoyem a jeho spoluautory v časopise Scientific Reports analyzovala 15 měsíců dat z mobilních telefonů od 1,5 milionu uživatelů a zjistila, že čtyři náhodně vybraná pozorování času a polohy stačila k jednoznačné identifikaci 95 procent pohybových vzorců v tomto souboru dat.
Studie se však nezabývala daty GPS, jak se dnes používají v reklamě. Zkoumala data z vysílačů mobilních telefonů s časovým rozlišením jedné hodiny a možností jasného rozlišení stopy pohybu v rámci tohoto konkrétního souboru dat – což neznamená, že by mu bylo možné přiřadit právně identifikovatelný název.
Studie z roku 2022 zdokumentovala, že předplatné Fog Reveal pro policejní oddělení se pohybovalo mezi 6 000 a 9 000 dolary ročně, obvykle včetně 100 dotazů měsíčně. Nejedná se však o aktuální cenu ani o cenu za neomezený veřejný přístup k datům.
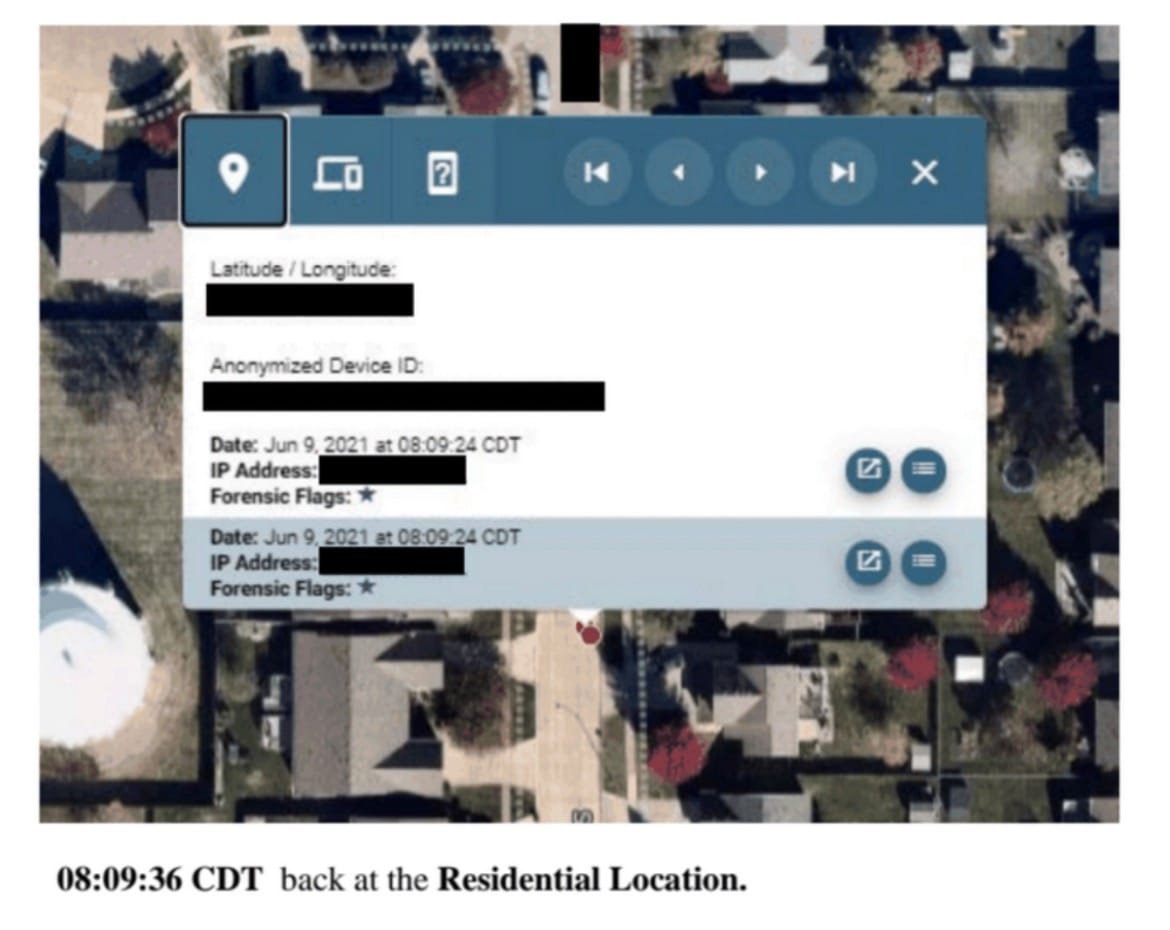
Zásady ochrany osobních údajů společnosti Outlogic z ledna 2026 i nadále zmiňují přesné údaje o poloze a reklamní ID, jakož i používání těchto údajů firemními zákazníky společnosti pro průzkum trhu, urbanistické plánování, veřejné zdraví, bezpečnost a další účely.
Podle zásad společnosti Outlogic společnost nevytváří cílové skupiny na základě citlivých údajů o poloze souvisejících se zdravím, ani to svým zákazníkům neumožňuje.
Nezávislý přezkum by vyžadoval prošetření dodavatelů, zákazníků a způsobu, jakým společnost nakládá s údaji, aby se posoudilo, jak jsou tato pravidla vymáhána.
V USA vstoupil v platnost v dubnu 2025 program zabezpečení dat Ministerstva spravedlnosti .
Program omezuje určité transakce zahrnující citlivé údaje se zeměmi považovanými za problematické, jakož i s některými dotčenými osobami. Komerční prodej lokalizačních údajů mimo jeho působnost je i nadále možný.
Armádní memorandum ze dne 8. července potvrzuje, že reklamní ID je zakázáno v prostředí aplikací spravovaných službou Microsoft Intune, stejně jako na vládou poskytovaných stolních počítačích s Windows, zařízeních Android a Apple. Armáda agentuře Reuters samostatně sdělila , že její omezení pro Windows platilo před rokem 2021 a že výchozí nastavení pro Apple a Android platí nejméně od února 2026.
Memorandum námořnictva ze dne 22. července 2026 potvrdilo omezení týkající se vládou vydaného vybavení a konfigurací spravovaných aplikací. Ministerstvo námořnictva zahrnuje i námořní pěchotu.
Velitelství speciálních operací USA (SOCOM) reagovalo 28. července: Identifikátor je blokován na spravovaných zařízeních Android a iOS a nedávno byl deaktivován i ve Windows.
Podle memoranda Ministerstva letectva ze dne 18. srpna 2026 již iPhony a iPady podléhají omezením týkajícím se reklamní identifikace, ačkoli memorandum nespecifikuje, kdy byla tato omezení zavedena. Stejný dokument uvádí, že omezení pro zařízení se systémy Windows a Android byla zavedena mezi 23. a 27. červencem.
Správa mobilních zařízení (MDM) umožňuje správcům konfigurovat registrovaná zařízení.
Čistá správa aplikací je užší než správa celého zařízení a týká se pouze spravovaných aplikací.
Dokumentace společnosti Microsoft k produktu Intune ukazuje, že software má samostatná nastavení, která uživatelům umožňují deaktivovat reklamní ID společnosti Apple a omezit vlastní personalizovanou reklamu společnosti Apple.
Veřejně dostupné memoranda ponechávají některé detaily otevřené: přesný způsob mazání, resetování nebo blokování přístupu na jednotlivých platformách a otázku, zda jsou zařízení vlastněná dodavateli také plně zaznamenána.
Wyden a Harrigan chtějí vědět, zda jsou vojenské kontroly neúplné, zda se místo nich používají jiné identifikační informace, nebo zda se data shromažďují z osobních zařízení vojenského personálu.
Tyto možnosti jsou stále předmětem zkoumání.
Když se přihlásíte do služby Google, identifikuje váš účet bez ohledu na to, jaké reklamní ID používáte.
Pokud aplikaci povolíte znát vaši přesnou polohu nebo vaši polohu na pozadí, může tato data shromažďovat nezávisle na reklamním ID. Webové stránky naproti tomu používají soubory cookie a lokální úložiště, zatímco aplikace používají interní identifikátory.
Google doporučuje, aby vývojáři používali pro metriky, které nejsou určeny k reklamě, ID instalací Firebase nebo soukromě uložená ID aplikací. ID Firebase jsou přidružena k jedné instalaci aplikace a používají se k doručování push oznámení a hlášení selhání. Push tokeny se používají k přeposílání zpráv do instalací aplikací a lze je propojit se záznamy služeb, ale nejsou to veřejné a univerzální identifikátory hardwaru zařízení.
IP adresy mohou poskytnout přibližnou informaci o poloze uživatele a síti, kterou používá, a často jsou sdíleny více uživateli. Dokumentace společnosti Google k údajům o poloze také zmiňuje polohy zadané uživateli, stejně jako aktivitu zařízení a údaje o poloze, za předpokladu, že aplikaci bylo uděleno povolení k jejich použití.
Otisky prstů kombinují rozlišení obrazovky, časové pásmo, jazyk, softwarové a hardwarové funkce a vykreslování a vykazují různou míru přesnosti. Prohlížeče omezují signály dostupné pro otisky prstů , zatímco Apple otisky prstů zcela zakazuje a vyžaduje povolení pro sledování reklamy napříč společnostmi prostřednictvím náhradních ID.
K přesměrování mezi servery dochází poté, co požadavek na aplikaci nebo nákup dorazí do systémů společnosti – mimo dosah blokovacího programu v chytrém telefonu.
Mezitím server-side Tag Manager od Googlu běží mimo prohlížeč a umožňuje provozovatelům webových stránek řídit přeposílání dat do jiných služeb Google a externím poskytovatelům. Další aplikací server-side analytiky je měření a zlepšování výkonu služby.
15minutová kontrola proti sledování
Na iPhonu otevřete Nastavení > Soukromí a zabezpečení > Sledování. Vypněte možnost „Povolit aplikacím vyžádat si sledování“. Také zkontrolujte seznam aplikací, které toto oprávnění již mají, a u těch, které nechcete, jej odeberte.
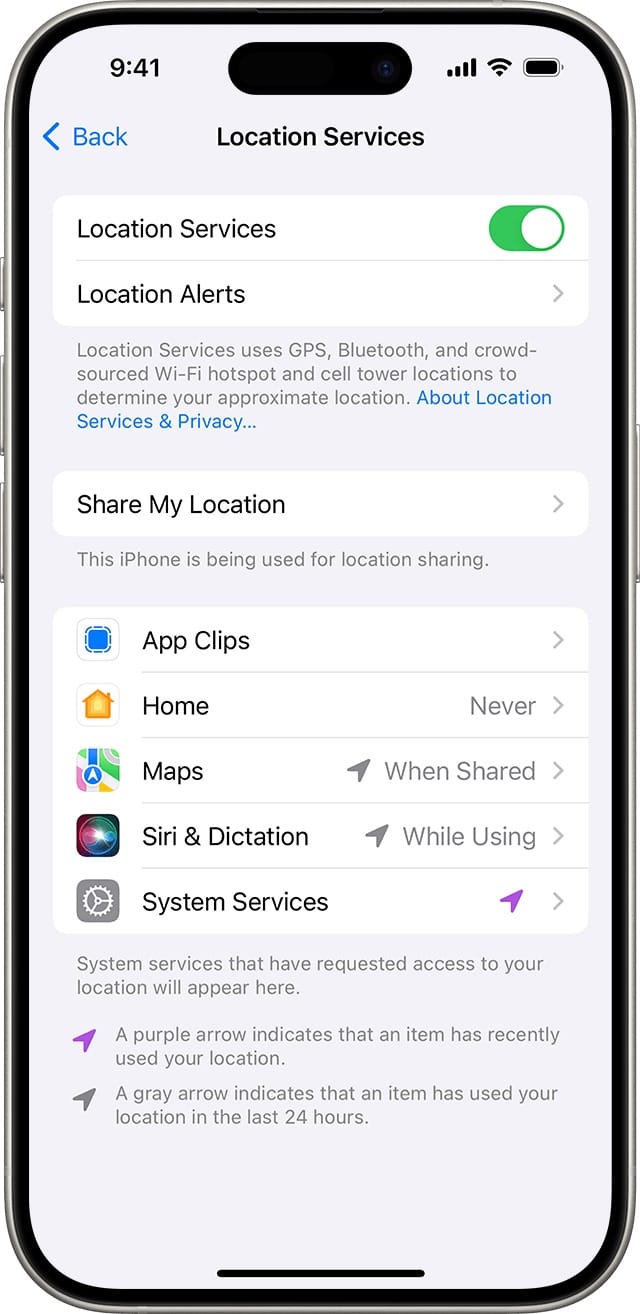
V části Nastavení > Soukromí a zabezpečení > Polohové služby naleznete ovládací prvky pro určování polohy. Klepnutím na každou aplikaci zobrazíte dostupné možnosti a výběrem možnosti „Nikdy“ přístup zamítnete, nebo možnosti „Během používání aplikace“ přístup povolíte během používání aplikace nebo její odpovídající funkce. Další možností je udělit aplikaci přístup k poloze „Vždy“, což jí umožní přístup i v případě, že aplikaci aktivně nepoužíváte, tj. když běží na pozadí. Dostupné možnosti závisí na konkrétní aplikaci.
Pokud chcete sdílet pouze přibližnou polohu, nikoli přesnou, vypněte možnost „Přesná poloha“. Například aplikace pro počasí může potřebovat vědět pouze, ve kterém městě se nacházíte, zatímco navigační aplikace potřebuje vaši přesnou polohu.
V systému Android se cesta k těmto nastavením může lišit v závislosti na verzi a výrobci vašeho smartphonu. Chcete-li odstranit reklamní ID, můžete postupovat podle oficiálních pokynů společnosti Google a přejít do Nastavení > Soukromí > Reklama > Smazat reklamní ID. Pokud tato možnost není k dispozici, můžete v aplikaci Nastavení vyhledat „Reklamní ID“.
Smazáním reklamního ID jej odstraníte: Následné požadavky budou obdrženy nuly. Resetováním ID se vygeneruje nové.
V některých starších verzích systému Android Google dokumentuje cestu Soukromí > Rozšířené > Reklama > Zakázat personalizovanou reklamu; tato starší funkce odhlášení není ekvivalentní smazání ID.
Na chytrých telefonech Google Pixel můžete sledování polohy ovládat v Nastavení > Poloha > Oprávnění aplikace k přístupu k poloze. V závislosti na aplikaci si můžete vybrat mezi možnostmi „Nepovolit“, „Povolit pouze při používání aplikace“, „Vždy se zeptat“ a „Vždy povolit“.
V systému Android 12 a novějších verzích si můžete také vybrat mezi možnostmi „Přesná“ a „Přibližná“. Pokud zakážete možnost „Používat přesnou polohu“, aplikace budou mít stále přístup k vaší přibližné poloze.
Pokud používáte iPhone, přejděte do Nastavení > Aplikace > Safari a povolte možnost „Zabránit sledování napříč weby“. Firefox má ve výchozím nastavení zapnutou vylepšenou ochranu proti sledování.
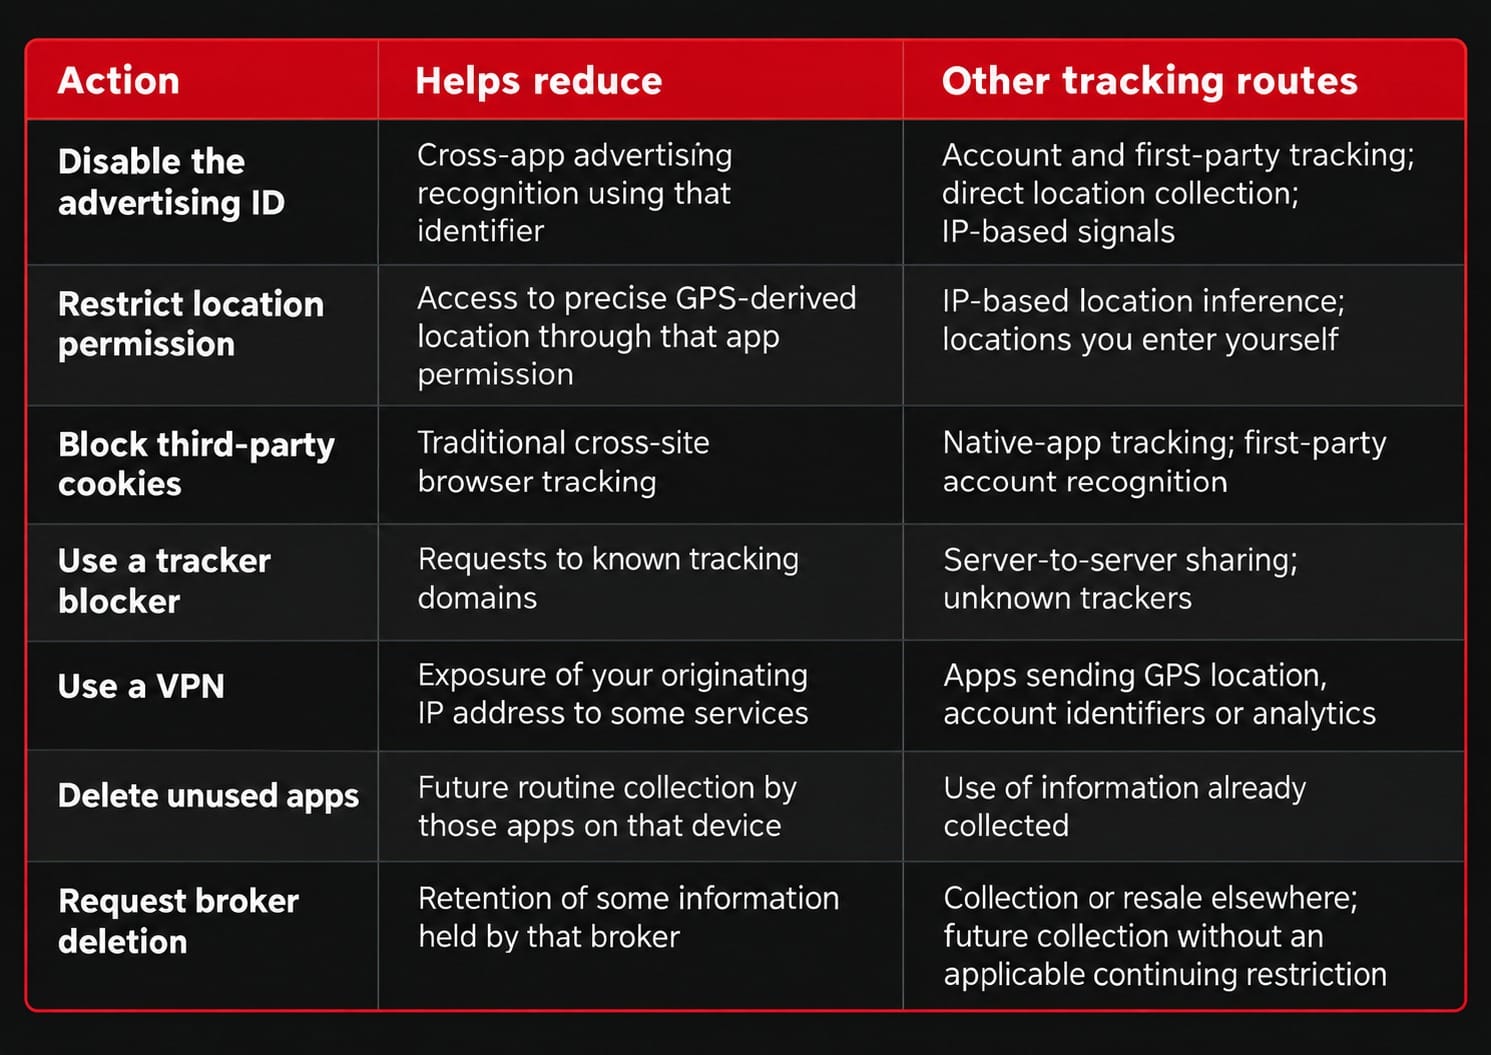
Možnosti prohlížeče pro omezení souborů cookie třetích stran účinně snižují sledování napříč weby.
Sledovací nástroje a blokátory obsahu zase snižují počet požadavků na známé sledovací nástroje. Tyto nástroje však mohou narušit funkčnost některých webových stránek, takže může být nutné nastavit výjimky – je vhodné tyto výjimky co nejvíce omezit.
Upozorňujeme, že tato ochranná opatření pro prohlížeče se nevztahují na nativní aplikace.
Prvním krokem u aplikací je odinstalovat ty, které nepoužíváte, protože pouhé odstranění jejich ikon z domovské obrazovky nestačí. Jakmile aplikaci odinstalujete, už nemůže shromažďovat data z vašeho zařízení, ale může stále používat a sdílet data, která shromáždila dříve.
Dále zkontrolujte nastavení účtů různých služeb, které používáte, abyste zjistili, zda můžete zakázat personalizovanou reklamu, historii polohy a historii aktivit a odpojit služby, které není nutné připojovat.
Google má několik nastavení, ke kterým je třeba přistupovat samostatně: Časová osa, Historie vyhledávacích služeb a Aktivita na webu a v aplikacích. Zakázáním jednoho z nich nedeaktivujete ostatní a dříve uložená data nebudou nutně smazána.
Předpokládejme, že používáte aplikaci, která se chce spojit se svým serverem, a tento server je identifikován jako známý tracker. V tomto případě služba blokování DNS trackerů ve vašem smartphonu zablokuje dotaz DNS pro doménu daného trackeru, čímž efektivně zabrání aplikaci v načtení IP adresy serveru trackeru.
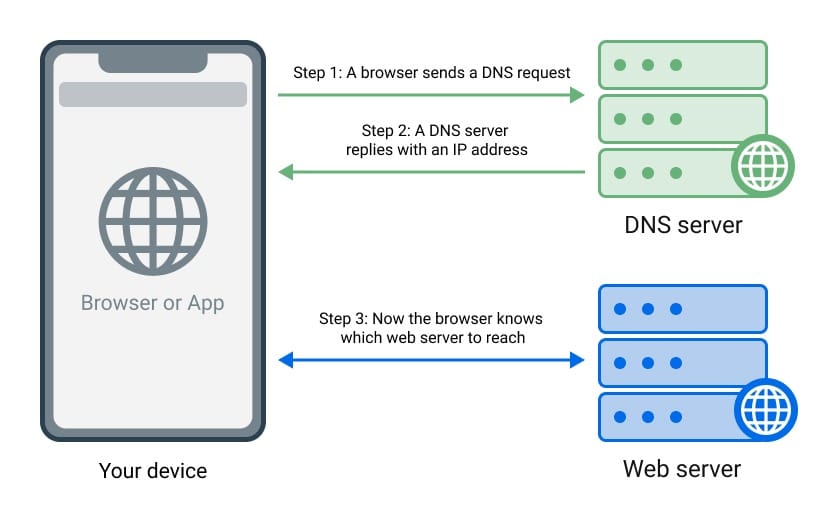
Pokrytí napříč různými aplikacemi závisí na operačním systému a konfiguraci. I když se aplikace k tomuto trackeru nemůže dostat, může stále odesílat požadavky na neznámé domény nebo přímo na IP adresu – bez dotazu DNS – nebo odeslat požadavek na svůj vlastní server, který jej následně přepošle trackeru. Kromě toho mohou být některé funkce aplikace narušeny, pokud se nemůže dostat do zamýšleného cíle.
VPN (virtuální privátní síť) šifruje datový provoz, který směruje, a skryje původní IP adresu před službou na druhém konci, která místo toho vidí IP adresu výstupního serveru VPN. Tím se snižuje množství monitorování a sledování, které může váš poskytovatel internetových služeb nebo místní síť provádět; důvěru se však přesouvá na společnost VPN, místo aby se zcela eliminovala potřeba důvěřovat poskytovateli sítě.
VPN však nemůže zabránit aplikaci v odesílání identity vašeho účtu, vaší polohy určené GPS nebo jiných dat, která shromažďuje prostřednictvím analytických nástrojů prostřednictvím VPN tunelu.
I když někteří zprostředkovatelé dat umožňují uživatelům vznést námitky proti prodeji jejich osobních údajů a v některých případech požádat o jejich smazání, záleží to jak na zákonech příslušné jurisdikce, tak na postupech společnosti. Proto je i nadále vhodné omezit množství původně shromážděných údajů na minimum.
I když se uživateli podaří smazat své informace u jednoho zprostředkovatele dat, neznamená to, že všechna data zmizela i u všech ostatních zprostředkovatelů dat.
Systém s názvem DROP je k dispozici na adrese privacy.ca.gov/drop a umožňuje obyvatelům Kalifornie požádat o smazání svých údajů od všech zprostředkovatelů dat registrovaných u Kalifornské agentury pro ochranu soukromí jedinou žádostí.
První kolo povinného zpracování těchto žádostí začalo 1. srpna 2026 a systém funguje v 45denních cyklech.
Úřad vysvětluje, že zprostředkovatelé dat musí i po zpracování původní žádosti pokračovat v mazání odpovídajících, nevyjímajících informací shromážděných.
Cílem je zabránit tomu, aby tentýž zprostředkovatel dat jednoduše shromažďoval a dále prodával smazané informace, a tím nutil uživatele opakovaně odesílat žádost o smazání.
Organizace může ovládat nastavení soukromí chytrých telefonů, které vydává, ale nemůže předpokládat, že má stejnou kontrolu nad soukromým chytrým telefonem vojáka nebo telefonem člena rodiny.
Chytré telefony jsou jedním z nejdůležitějších způsobů, jak lidé zůstávají v kontaktu s rodinou a blízkými. Praktická bezpečnostní doporučení musí tuto skutečnost zohledňovat. A chytré telefony nejsou jedinými zařízeními, která mohou odhalovat údaje o poloze – chytré hodinky a fitness trackery, tablety a připojená auta to také dokážou.
Ve své dubnové odpovědi CENTCOM uvedl , že osobní chytré telefony nejsou v jeho jurisdikci zakázány, ale že se na ně vztahují omezení geolokace podle zásad z prosince 2025. Tato odpověď neobjasňuje, která současná pravidla platí všude, kde je personál nasazen.
Pokyny NSA z dubna 2026 rovněž varují, že fotografie mohou odhalit polohu buď prostřednictvím metadat, nebo orientačních bodů viditelných na snímku. Jasná pravidla pro citlivá místa a odpovídající informace nemusí nutně vést k invazivnímu sledování zaměstnanců nebo rodin.
Případy z FTC ukazují, že data o poloze mohou odhalit návštěvy zdravotnických zařízení, včetně zařízení reprodukčního zdraví, stejně jako návštěvy míst bohoslužeb, politických akcí a protestů.
Pouhá přítomnost zařízení dané osoby v blízkosti určitého místa naznačuje – ale v žádném případě nedůkaz – o nemoci, návštěvě zařízení reprodukčního zdraví, náboženství, politické příslušnosti nebo účasti na protestu.
V hypotetickém srovnání by reklamní analytik pracující pro společnost prodávající běžecké boty měl velký zájem o lidi, kteří se pravidelně objevují v blízkosti obchodu s běžeckým vybavením. Analytik zpravodajských služeb by se naopak zajímal o chytré telefony, které se objevují v blízkosti vojenských kasáren a budovy, kde se plánují vojenské operace. Pozorování je stejné – účel je jiný.
A i když pozorování neobsahuje jméno, stále se může jednat o zpravodajskou informaci.
Cílem není dosáhnout digitální neviditelnosti, ale snížit zbytečné digitální stopy a počet společností, které je dostávají – a ztížit propojení jednotlivých bodů.
Od Kena Macona



