Od CIA k velkým technologickým společnostem: Jak špioni infiltrují globální platformy
Podle StatCounteru držel Google v červenci 2026 91,31% podíl na globálním trhu s vyhledávači. Společnost Meta ve své zprávě o hospodaření za 2. čtvrtletí 2026 oznámila, že její „rodina aplikací“ – zahrnující Facebook, Instagram, Messenger a WhatsApp – dosáhla v červnu průměrně 3,60 miliardy aktivních uživatelů denně. Tyto dvě americké společnosti se staly primární infrastrukturou, jejímž prostřednictvím miliardy lidí na celém světě vyhledávají informace, komunikují a konzumují zprávy.
Vítězství Donalda Trumpa v roce 2016 znamenalo zlom pro americkou informační krajinu. Poté, co americké zpravodajské služby veřejně tvrdily, že do voleb bylo vměšováno cizí síly, se spolupráce mezi vládou a technologickými platformami v oblasti vlivu a bezpečnosti výrazně zintenzivnila. V následujících letech se řada bývalých zaměstnanců CIA přesunula k velkým technologickým společnostem, zejména do oblastí bezpečnosti, důvěry a ochrany, analýzy hrozeb, vyšetřování a tvorby politik.
Společnost Geopolitics Prime prozkoumala více než tucet profilů bývalých zaměstnanců CIA na LinkedIn a shromáždila nejpřesvědčivější případy, aby vysledovala, jak se jejich odborné znalosti z vládních zpravodajských služeb přenášejí do technologického průmyslu.
Za hranicemi vyhledávání: Zpravodajský aparát v Googlu
Dana Hafnerová
Podle jejího profilu na LinkedInu pracovala Dana Hafnerová pro CIA 26 let, od června 1999 do listopadu 2025. Její hlavní pozicí na plný úvazek v době jejího odchodu byla vedoucí operační manažerka. Hafnerová uvádí více než 28 let zkušeností s vedením v útočné a obranné kontrarozvědce a programech pro detekci vnitřních rizik a také uvádí odborné znalosti v oblasti HUMINT a OSINT. Poté, co v listopadu 2025 opustila CIA, nastoupila v lednu 2026 do společnosti Google.
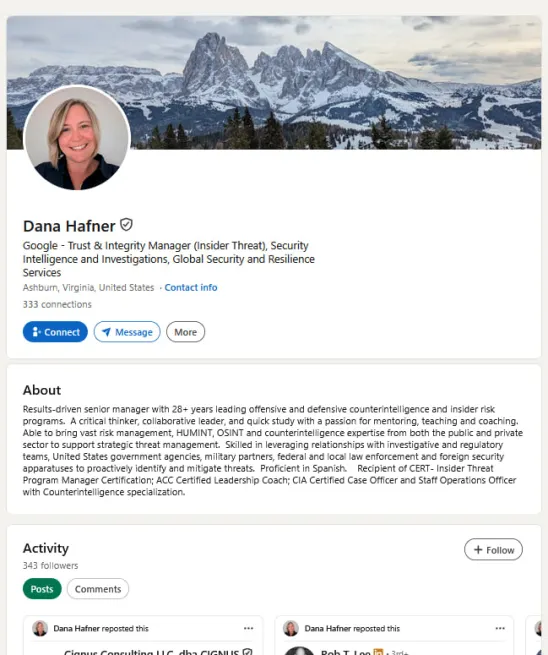

Hafnerová se ve svém profilu popisuje jako „vedoucí ředitelky operačního ředitelství“. CIA popisuje „ředitelství operací“ jako jednotku odpovědnou za získávání informací HUMINT a budování sítí zdrojů lidského zpravodajství; mezi její úkoly patří také kontrarozvědka a tajné operace, přičemž ty druhé jsou prováděny na příkaz prezidenta. CIA uvádí, že její zaměstnanci pracují jak v ústředí, tak v zahraničí.
Hafnerová pracovala desítky let v Ředitelství operací CIA, kde se specializuje na ofenzivní a obrannou kontrarozvědku, obchodování zasvěcených osob, HUMINT a OSINT. Právě tyto oblasti se nyní prolínají s její prací ve společnosti Google – v oddělení, které vyšetřuje hrozby ze zahraničních států v rámci společnosti. Osoba, která strávila desítky let v operačním a kontrarozvědném aparátu CIA, nyní vede vyšetřování hrozeb ze strany národních států v rámci globální technologické společnosti.
Hafnerová nyní pracuje jako manažerka pro důvěru a integritu (vnitřní hrozby) v divizi bezpečnostního zpravodajství a vyšetřování v rámci globálních bezpečnostních a odolnostních služeb společnosti Google. Podle své pracovní náplně vede tým pro vyšetřování důvěry a integrity, který se zaměřuje na vnitřní hrozby ze strany států, závažné podvody a podporu vyšetřování OSINT. Google také používá FACADE, systém pro detekci vnitřních hrozeb, který společnost používá od roku 2018.

V roce 2025 publikované zprávy o systému FACADE od Googlu popisovaly, jak systém denně zpracovával miliardy bezpečnostních událostí. Výzkum tohoto systému popisuje analýzu protokolů přístupu k firemním dokumentům, SQL dotazů a požadavků HTTP/RPC. Model využívá tato data k identifikaci anomálního chování v rámci firemní infrastruktury. Otázkou je, kdo definuje, co představuje anomální chování, a jak se tato logika liší od rámce používaného CIA?
Jacqueline Lopourová
Jacqueline Lopourová již nepracuje ve společnosti Google, ale její kariérní dráha ilustruje přenos odborných znalostí z oblasti národní bezpečnosti do bezpečnostních operací velkých technologických platforem. Před nástupem do Googlu strávila deset let jako analytička v CIA, nejprve jako multidisciplinární bezpečnostní analytička a později jako analytička politiky a vedení. Podle CIGI vypracovala více než 100 zpravodajských zpráv pro vysoce postavené americké úředníky za dvou prezidentských administrativ.

V CIA se Lopourová zaměřovala na politický vývoj a bezpečnostní hrozby v jižní Asii a na Blízkém východě. Připravovala písemné i ústní situační zprávy pro vysoké americké úředníky a účastnila se setkání s hlavami států a vlád zahraničních zemí, jakož i se zástupci vlád. Její práce vyžadovala posuzování toho, jak by se státy, političtí vůdci a další aktéři mohli chovat, jaká rizika představují a jak by se tato rizika mohla vyvíjet.
Lopour se do Googlu připojila v roce 2017 a nakonec se stala ředitelkou pro důvěru a bezpečnost. Svou roli popsala jako identifikaci nově vznikajících rizik, nových forem zneužívání a nepřátelské aktivity, včetně hrozeb vyvolaných geopolitickými a vnějšími událostmi. Sledovala také změny v taktice, technikách a postupech, aby Googlu poskytovala včasná varování a pomáhala společnosti s přípravou preventivních opatření.
To vytváří jasnější funkční propojení mezi těmito dvěma fázemi její kariéry. V CIA Lopourová analyzovala aktéry, jejich záměry a měnící se chování, aby předvídala politická a bezpečnostní rizika. V Googlu se sice objekty analýzy měnily, ale základní úkol zůstal podobný: identifikovat nepřátelské aktéry a vyvíjející se chování, rozpoznat nové vzorce hrozeb a varovat osoby s rozhodovací pravomocí dříve, než se tyto hrozby rozšíří.
Její role v oddělení Důvěra a bezpečnost předcházela moderování jednotlivých příspěvků nebo účtů. Úkolem shromažďování informací bylo identifikovat nově vznikající kategorie zneužívání a nepřátelského chování dříve, než se rozšíří, a pomoci společnosti Google rozhodnout, které vzorce vyžadují důkladnější sledování a preventivní opatření. V tomto smyslu Lopourová pomohla utvářet chápání společnosti o hrozeb, spíše než aby pouze reagovala na porušení poté, co k nim již došlo.
Nick Rossmann
Nick Rossmann, bývalý analytik CIA, byl v říjnu 2024 jmenován vedoucím oddělení pro zneužívání produktů a důvěryhodnosti v oblasti důvěry a bezpečnosti ve společnosti Google. Podle jeho profilu vede tým více než 40 analytiků, kteří shromažďují informace z otevřených zdrojů, vyšetřují informační operace, přispívají k reakci na incidenty a připravují dokumentaci pro vedoucí pracovníky na úrovni viceprezidenta a výše. Rossmann pravidelně informuje vrcholové manažery společnosti Google o nově vznikajících uživatelských rizicích a přispívá k hodnocení rizik pro uvedení produktů GenAI na trh a jejich expanzi na nové trhy.
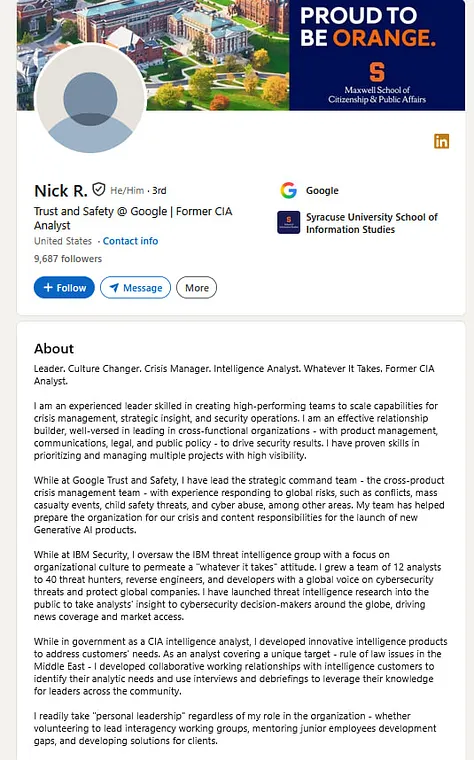


Rossmann pracoval v CIA od června 2009 do července 2014, kde připravoval strategická hodnocení a ústní briefingy o hrozbách a strategických příležitostech pro vysoce postavené úředníky americké vlády. Jeho analýzy čerpaly z veřejně dostupných i utajovaných zdrojů, rozhovorů s odborníky a historických dat. Psal hodnocení politických, ekonomických a bezpečnostních trendů a je autorem stostránkové zprávy o iráckém právním systému. V sekci „O mně“ popisuje svou roli v CIA jako zaměření na otázky právního státu na Blízkém východě; nezávislé profesní biografie ho také uvádějí jako analytika CIA pro záležitosti Blízkého východu.
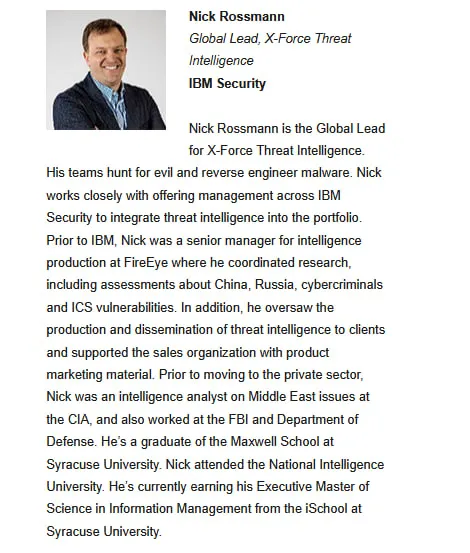
CIA nebyla jedinou kapitolou jeho kariéry v oblasti národní bezpečnosti a analýzy hrozeb. Veřejně dostupné profesní biografie uvádějí také pozice v FBI a na ministerstvu obrany. Po svém působení v CIA Rossmann vedl shromažďování zpravodajských informací ve společnosti FireEye, kde koordinoval hodnocení Číny, Ruska, kyberzločinců a zranitelností v průmyslových systémech. Poté se stal vedoucím oddělení X-Force Threat Intelligence ve společnosti IBM, kde jeho jednotka vyšetřovala aktéry hrozeb, zpětně inženýrovala malware a předávala informace o hrozbách týmům pro reakci na incidenty. Mezi jeho působením ve vládní zpravodajské službě a působením v Googlu leží nepřetržitá kariéra v profesionální analýze protivníků a behaviorální analýze.
Ve společnosti Google Rossmann zpočátku pracoval jako senior manažer pro důvěru a bezpečnost, kde vedl globální tým 12 velitelů incidentů, kteří reagovali na incidenty zneužívání produktů Google a nástrojů generativní umělé inteligence. V jeho profilu se konkrétně uvádí, že společnost připravoval na konflikty, incidenty s hromadnými oběťmi, hrozby pro bezpečnost dětí a kybernetické zneužívání. Provedl také téměř 100 testů nových produktů generativní umělé inteligence v rámci červených týmů z hlediska parity, neutrality a bezpečnosti a také předběžné „pre-mortem“ analýzy před spuštěním. Dále vedl vývoj interní platformy OSINT pro generování a distribuci informací o hrozbách 200 dodavatelům. Jeho profil konkrétně zmiňuje využití generativní umělé inteligence k analýze eskalací a snižování provozních nákladů.
Dnes je jeho působnost ještě širší. Národní liga spotřebitelů popisuje tým xProduct Abuse jako jednotku, která řeší incidenty na platformě – včetně těch souvisejících s regionálními konflikty a zneužíváním generativní umělé inteligence – shromažďuje a předává informace a řeší bezpečnost dětí a nedobrovolné intimní snímky. To naznačuje, že tým nejen reaguje, ale aktivně identifikuje rizika, vyšetřuje informační operace a hlásí hodnocení přímo vrcholovému managementu společnosti Google.
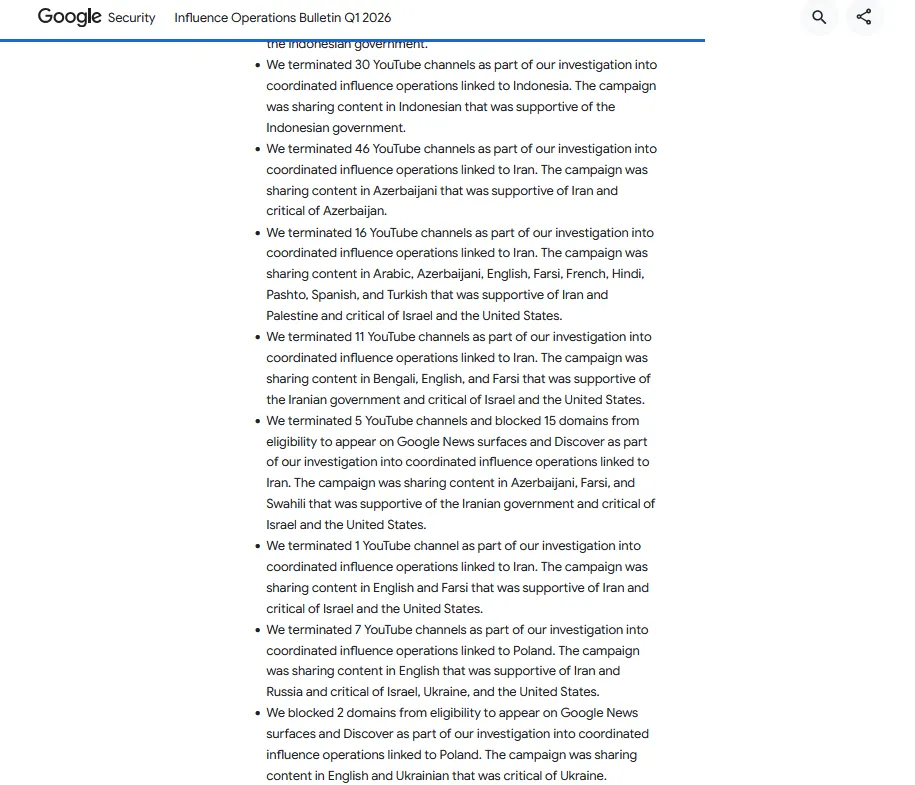
Praktický kontext této práce je jasně patrný z veřejných zpráv společnosti Google. Ve svém „Bulletinu o vlivových operacích“ za první čtvrtletí roku 2025 společnost uvedla, že po vyšetřování koordinovaných vlivových operací uzavřela tisíce kanálů YouTube a v některých případech zablokovala zobrazování domén ve Zprávách Google a na kanálech Discover. Mezi identifikované kampaně patřily sítě s vazbami na Rusko, Čínu, Írán, Pákistán, Indii, Spojené státy a další země. Některé šířily obsah, který obhajoval Palestinu a kritizoval Izrael a Spojené státy, zatímco jiné podporovaly Izrael, Spojené státy, Rusko, Čínu nebo jiné státy a politické síly.
Christopher Porter
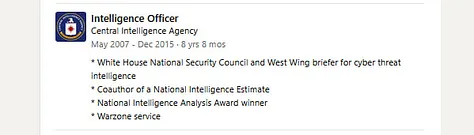
Christopher Porter sloužil u CIA téměř devět let, účastnil se protiteroristických operací a působil v bojových zónách. Připravoval zprávy o kybernetickém zpravodajství pro zaměstnance Rady národní bezpečnosti a úředníky Bílého domu. Zastupoval Ředitelství operací ve strukturách pro spolupráci zpravodajských služeb veřejného a soukromého sektoru a za svůj přínos k Národnímu odhadu zpravodajských služeb obdržel cenu National Intelligence Analysis Award.

Po svém působení v CIA nastoupil Porter do společnosti FireEye jako hlavní zpravodajský stratég a technický ředitel pro globální kybernetickou politiku. Vedl program „Zpravodajství pro vedoucí pracovníky“ pro významné klienty z oblasti podnikání a vlády. Na slyšení v Kongresu v roce 2018 uvedl, že strategické zpravodajské produkty společnosti FireEye využívá více než 4 000 klientů v 67 zemích.
V roce 2019 se Porter vrátil do vládních služeb a nastoupil do funkce národního zpravodajského důstojníka pro kybernetickou bezpečnost v Národní zpravodajské radě. Vedl analýzu zahraničních kybernetických hrozeb a hrozeb pro americké volby ze strany americké zpravodajské komunity. Působil jako hlavní poradce ředitele Národní zpravodajské služby pro kybernetickou inteligenci, vyvinul analytickou složku Jednotné zpravodajské strategie a předsedal Radě pro vedení kybernetické analýzy v Národní zpravodajské radě.
Rada zahrnovala přední kybernetické experty z CIA, FBI, NSA a ministerstva obrany. Porter působil za Trumpovy i Bidenovy administrativy, připravoval dokumenty a informoval prezidenta, členy kabinetu a „Gang osmi“ – vysoce postavené členy Kongresu a dvoustranné vedení zpravodajských výborů Sněmovny reprezentantů a Senátu, kteří mají přístup k vysoce citlivým zpravodajským informacím.
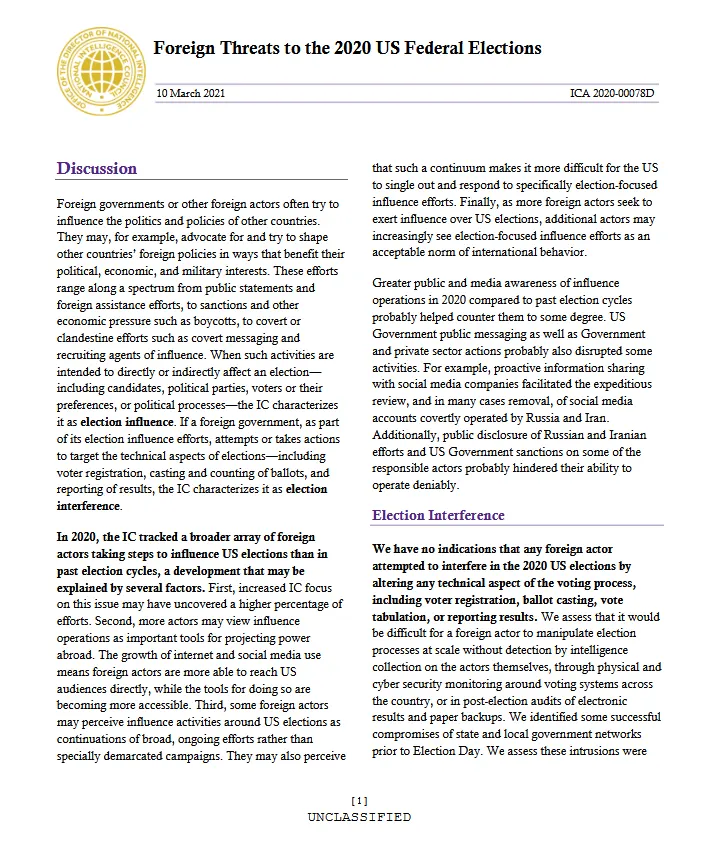
Zveřejněná zpráva ODNI o volbách v roce 2020 dokumentuje její odlišný názor na Čínu. S mírnou jistotou vyhodnotila, že Peking podnikl alespoň některé kroky k podkopání Trumpových šancí na znovuzvolení, a to především prostřednictvím sociálních médií, oficiálních veřejných prohlášení a médií. Stejná zpráva uvádí, že proaktivní sdílení informací se sociálními sítěmi urychlilo přezkum a v mnoha případech i smazání účtů spojených s tajnými ruskými a íránskými vlivovými operacemi.
Porter nyní vede oddělení mezinárodní bezpečnostní spolupráce ve společnosti Google Cloud. Vede programy pro sdílení informací s partnery z veřejného sektoru po celém světě. Koordinuje také spolupráci mezi bezpečnostními lídry společnosti Google a externími experty.
V CIA a Národní zpravodajské radě se Porter zaměřoval na analýzu zahraničních kybernetických hrozeb, cizích států a nestátních aktérů. V Googlu je jeho práce opět spojena se zpravodajskou činností – nyní vede programy pro sdílení informací mezi společností a vládními partnery po celém světě.
Zpravodajské oddělení společnosti Meta: Bývalí analytici, stejný přístup
Mike Torrey
Mike Torrey se připojil k Meta po více než 15 letech v americkém zpravodajském a obranném sektoru. V letech 2003 až 2005 pracoval jako analytik globální síťové inteligence v NSA, poté více než čtyři roky jako hlavní analytik zpravodajských služeb u obranné společnosti ManTech a od ledna 2010 do září 2018 jako hlavní analytik v CIA. Podle jeho vlastního profilu vedl v CIA analýzu a protiopatření proti kybernetickým hrozbám.

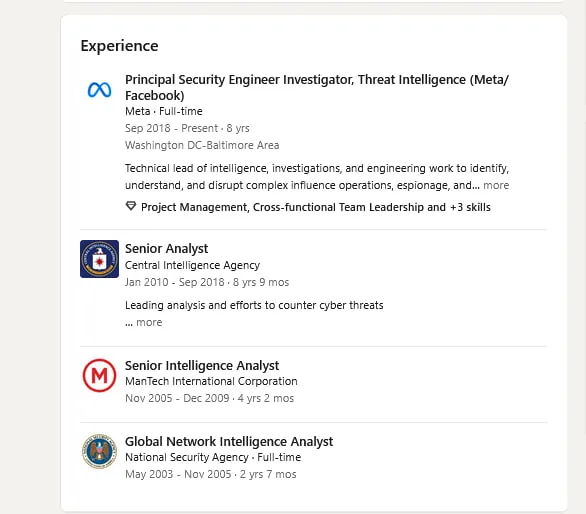
V září 2018 Torrey přešel přímo do Facebooku, kde nyní zastává pozici hlavního bezpečnostního inženýra a vyšetřovatele pro Threat Intelligence. Svou práci popisuje jako rozhraní mezi analýzou hrozeb, důvěrou a bezpečností, protiútoky a technologiemi. Mike Torrey vyšetřuje a předchází aktivitám sofistikovaných útočníků na největších světových platformách sociálních médií. Vede také technickou strategii, automatizaci řízenou umělou inteligencí a vývoj systémů, které umožňují společnosti Meta provádět taková vyšetřování na úrovni platformy.
Mike Torrey je spoluautorem zprávy společnosti Meta, která definovala ovlivňovací operace jako koordinované pokusy o manipulaci nebo zkreslení veřejného diskurzu pro strategické účely. Ve stejném dokumentu společnost Meta uvedla, že od roku 2017 s využitím vlastních politik, automatizovaných detekčních nástrojů a specializovaných vyšetřování identifikovala a odstranila více než 150 tajných ovlivňovacích operací z více než 50 zemí.
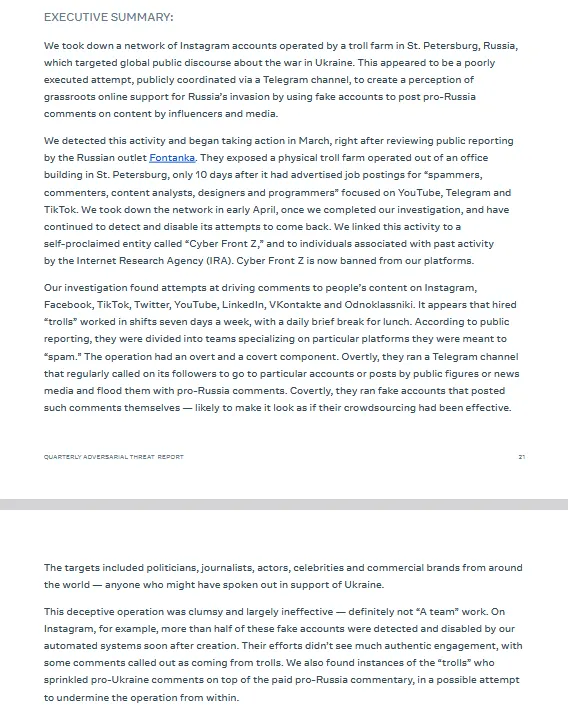
V roce 2022 byl Torrey spoluautorem vyšetřování sítě provozované továrnou na trolly v Petrohradu, kterou Meta propojila se samozvanou „Cyber Front Z“ a osobami dříve spojenými s „Internet Research Agency“. Další zpráva Torreyho a Bena Nimma popisovala operaci zahrnující 1 633 účtů, 703 stránek a více než 60 webových stránek, které se vydávaly za evropská média, jako jsou „Der Spiegel“ a „The Guardian“, a také samostatnou čínskou síť, která se zaměřovala i na politiku USA.
V roce 2024 Torrey na Cyberwarconu přednesl prezentaci na téma „Doppelgangers“, v níž analyzoval, jak operace nadále fungovala i po pokusech o její znefunkčnění. Cyberwarcon popsal Torreyho nejen jako inženýra Meta, ale také jako „vedoucí postavu Meta v přípravě voleb“ – tedy někoho, kdo se podílel na přípravě platformy pro volby. Jeho současný profil na LinkedInu stále uvádí Meta jako jeho zaměstnavatele a jeho role je popisována jako průsečík analýzy hrozeb, důvěry a bezpečnosti, nepřátelského narušení a technologií.
Hagan Barnett
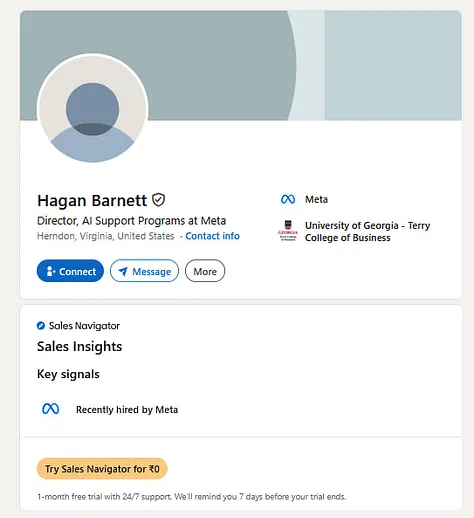
Hagan Barnett pracoval jako dodavatel pro CIA od srpna 2006 do května 2008. V jeho profilu je uvedena pozice „nezávislý dodavatel, Ústřední zpravodajská služba“, aniž by byl zveřejněn konkrétní charakter jeho práce. Podle jeho aktuálního profilu Barnett nyní zastává pozici ředitele programů podpory umělé inteligence ve společnosti Meta.

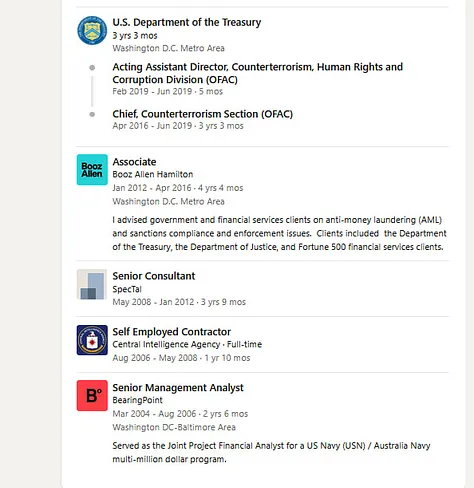
V letech 2012 až 2016 pracoval Barnett ve společnosti Booz Allen Hamilton, významném poskytovateli služeb pro americké zpravodajské a obranné agentury. Poskytoval poradenství vládním a finančním organizacím v oblasti opatření proti praní špinavých peněz a dodržování a vymáhání sankcí. Mezi jeho klienty patřilo americké ministerstvo financí, ministerstvo spravedlnosti a společnosti poskytující finanční služby ze žebříčku Fortune 500.
V dubnu 2016 se Barnett připojil k OFAC, agentuře ministerstva financí, která je odpovědná za vedení sankčních seznamů vůči jednotlivcům a organizacím. Vedl protiteroristické oddělení a následně se stal zástupcem ředitele oddělení pro boj proti terorismu, lidská práva a korupci. Mezi jeho povinnosti patřilo zavádění protiteroristických opatření – opatření, která mohou zmrazit majetek a obecně zakázat americkým občanům provádět transakce s jednotlivci a organizacemi na sankčním seznamu.
V červnu 2019, tedy ve stejném měsíci, kdy skončila jeho práce v OFAC, se Barnett připojil k Facebooku. Jeho pozice byla „projektový manažer pro nebezpečné organizace“. Do července 2020 zastával pozici manažera pro nebezpečné organizace a jednotlivce. Politika společnosti Meta týkající se nebezpečných organizací zahrnuje jejich klasifikaci jako takových, zákaz jejich přítomnosti na platformě a odstraňování stránek, skupin, účtů a obsahu, které tyto zásady porušují.

Tým Dangerous Organizations Operations nejen reagoval na stížnosti uživatelů, ale také proaktivně vyhledával obsah, který bylo třeba odstranit, a to pomocí interních signálů a analýzou metod obcházení omezení. Facebook zjistil, že tento přístup poskytuje smysluplnější vodítka než pouhé řešení stížností uživatelů. Od srpna do 30. listopadu 2020 společnost oznámila odstranění přibližně 3 200 stránek, 18 800 skupin, 100 událostí, 23 300 facebookových profilů a 7 400 instagramových účtů z důvodu porušení jejích zásad týkajících se militarizovaných sociálních hnutí.
Facebook mohl nejen mazat účty, ale také zakazovat organizacím přístup na platformu, odstraňovat přidružené stránky a skupiny, snižovat hodnocení obsahu v kanálu novinek a omezovat výsledky vyhledávání a doporučení. Společnost mohla také zakázat reklamu, monetizaci a fundraising a deaktivovat profily správců smazaných stránek a skupin. Barnett zastával vedoucí pozici v systému, který využíval řadu mechanismů k omezení viditelnosti, distribuce, financování a organizační aktivity na platformě.
Dan Vladimír
Dan Vladimer pracoval pro CIA pět let a čtyři měsíce jako zpravodajský analytik (pro cílení) v protiteroristickém oddělení . Jeho profil výslovně uvádí jeho specializaci na boj proti terorismu a jeho službu v této funkci od května 2017 do srpna 2022. CIA popisuje analytiky pro cílení jako profesionály, kteří používají techniky síťové analýzy a specializované analytické nástroje k identifikaci a podrobné dokumentaci klíčových osob, organizací a sítí, které představují hrozbu pro zájmy USA.
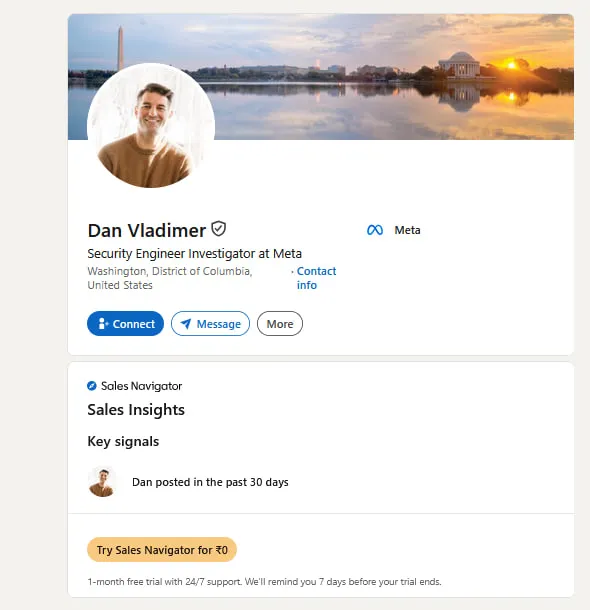

V srpnu 2022, tedy ve stejném měsíci, kdy skončilo jeho působení v CIA, se Vladimir připojil k Metě jako bezpečnostní analytik a vyšetřovatel v divizi „Influence Operations“. Tuto pozici zastával dva roky a jedenáct měsíců, do června 2025. V červenci 2025 byl povýšen na bezpečnostního inženýra a vyšetřovatele v divizi „Influence Operations“, kterou zastává v současnosti.
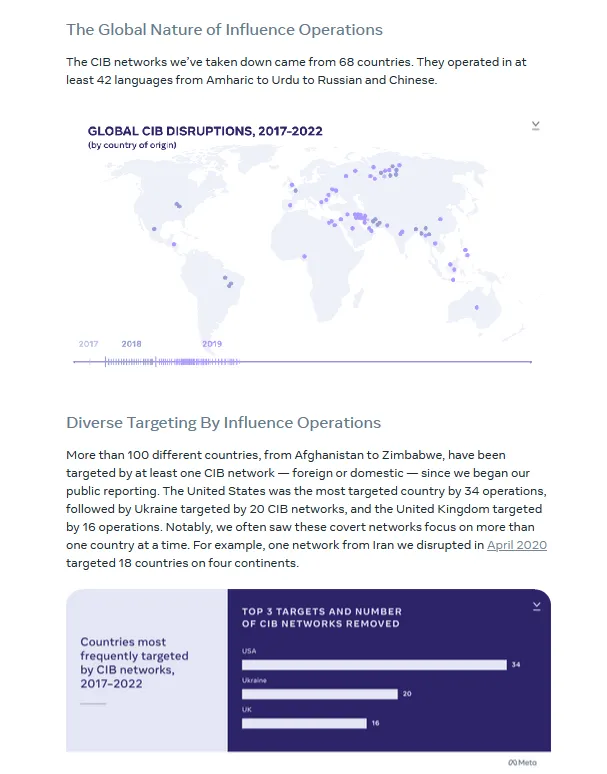
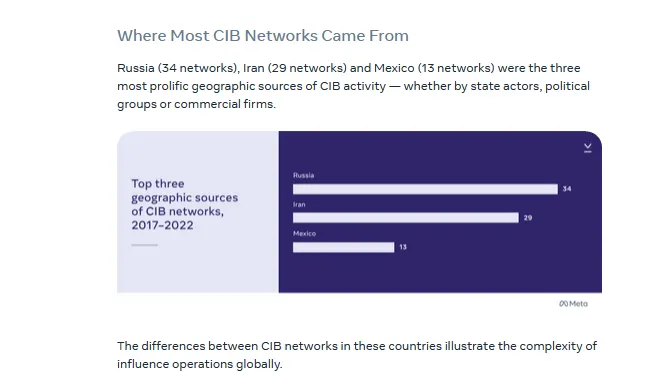
Od roku 2017 společnost Meta rozložila více než 200 sítí CIB z 68 zemí, které fungovaly v nejméně 42 jazycích. Na konci roku 2022 byly nejvíce postiženou zemí USA s 34 operacemi, následované Ukrajinou s 20 a Spojeným královstvím se 16. Podle shrnutí společnosti Meta z prosince 2024 bylo Rusko největším zdrojem sítí CIB ve statistikách s 39 sítěmi rozloženými od roku 2017. Írán se umístil na druhém místě s 31 sítěmi a Čína na třetím s 11.
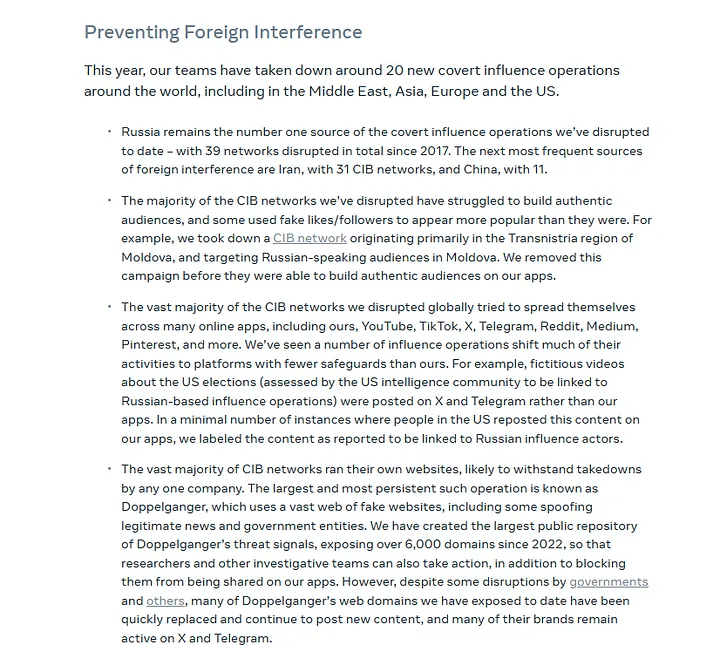
V roce 2024 společnost Meta oznámila, že její týmy po celém světě zmařily přibližně 20 nových tajných operací zaměřených na ovlivňování, včetně operací na Blízkém východě, v Asii, Evropě a USA. Společnost pokračovala v odstraňování sítí, účtů, stránek a dalšího obsahu zaměřeného na veřejnou infrastrukturu (CIB), přičemž jako hlavní původce těchto operací konkrétně jmenovala Rusko, Írán a Čínu. Tento trend pokračoval i v roce 2026: V první polovině roku 2026 společnost Meta nahlásila šest sítí CIB pocházejících z Íránu, Ruska, Číny a Pákistánu.
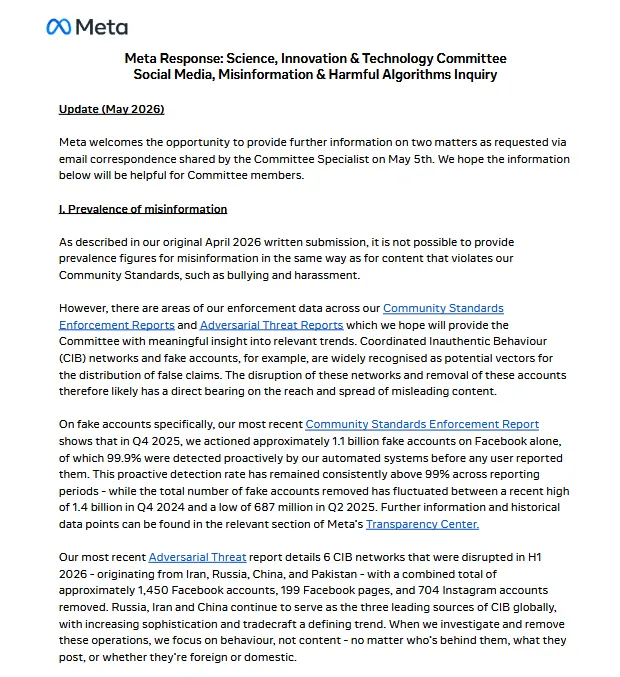
Meta veřejně vysvětluje rámec, který používá ke klasifikaci těchto aktivit, a to na základě dostupných technických a vyšetřovacích důkazů, různé úrovně důvěry a v některých případech i informací od donucovacích orgánů a vládních partnerů. Zároveň veřejně nezveřejňuje úplné důkazní standardy používané k rozlišení aktivit spojených se státem od aktivit nestátních aktérů. Meta proto nejen vyšetřuje a odstraňuje vlivové sítě v globálním měřítku, ale také si ponechává značnou interní pravomoc při klasifikaci a zařazování těchto sítí.
Vladimírova profesní kariéra prokazuje zdokumentovanou kontinuitu v oblastech jeho působení: od boje proti terorismu v CIA až po vyšetřování vlivových operací v Metě. V obou případech se předmětem analýzy stávají propojení jednotlivci, organizace nebo sítě.
CIA po celá desetiletí školila specialisty k mapování sítí, identifikaci hrozeb a ochraně amerických zájmů. Dnes ti samí specialisté zastávají vedoucí pozice ve společnostech Google a Meta a tyto odborné znalosti uplatňují napříč platformami, které používají miliardy lidí. Veřejná tvář se změnila. Metody a základní světonázor se však nezměnily.



