Hackeři získali citlivé informace o britské obraně
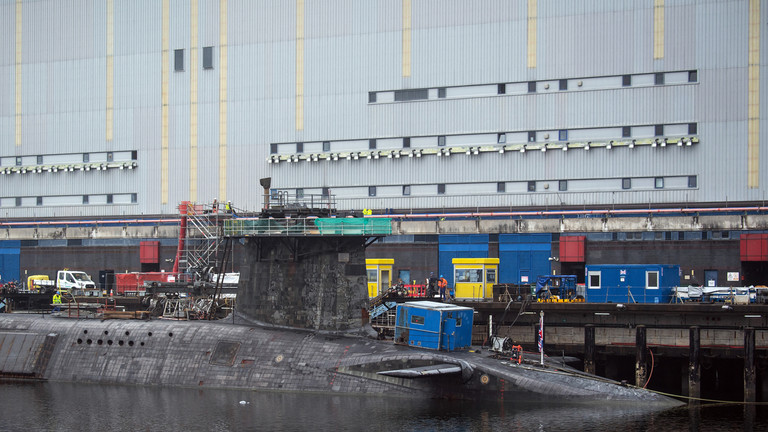
LockBit, skupina údajně napojená na Rusko, zveřejnila mimo jiné podrobnosti o základně jaderných ponorek, tvrdí list The Mirror
Citlivé informace o klíčových britských obranných a zpravodajských zařízeních skončily na temném webu poté, co hackeři narušili databázi dodavatele, uvádí The Mirror. Noviny tvrdily, že zločinci jsou napojeni na Rusko.
Britská média v sobotním článku tvrdila, že hackerská skupina známá jako LockBit získala v srpnu přístup k počítačovému systému společnosti jménem Zaun. Ta se podle deníku specializuje na výrobu plotů a poskytování perimetrových bezpečnostních řešení pro vysoce riziková místa.
Mezi dokumenty, které údajně skončily ve veřejné doméně, jsou popisy konkrétních ochranných zařízení instalovaných v obranné laboratoři Porton Down. The Mirror uvedl, že unikly také prodejní objednávky s podrobnostmi o zboží zakoupeném pro námořní základnu Clyde, kde sídlí britský jaderný odstrašující prostředek.
Zaun potvrdil „důmyslný kybernetický útok“ a dodal, že hackeři nedostali do rukou žádné utajované materiály.
Podle článku mohla být bezpečnostní opatření v komunikačním komplexu v Bude, základně Royal Air Force Waddington, centru elektronického boje Cawdor Barracks a řadě přísně střežených věznic ohrožena stejným způsobem.

List citoval labouristického poslance Kevana Jonese z užšího výboru pro obranu Commons, který varoval, že únik informací může mít vážné důsledky. Jeho konzervativní kolega Tobias Ellwood rychle ukázal prstem na Rusko.
The Mirror uvedl, že hackerská skupina LockBit se v roce 2020 se svými ransomwarovými útoky dostala na výsluní a je považována za jednu z nejnebezpečnějších v současnosti fungujících. Jeden z jejích členů, ruský státní příslušník Michail Matveev, je na seznamu nejhledanějších osob FBI a několik dalších Rusů bylo zadrženo v USA a Kanadě kvůli jejím aktivitám, uvádí článek.
V květnu Microsoft tvrdil, že státem podporovaní čínští hackeři prováděli sofistikovanou sledovací operaci na klíčových aktivech americké infrastruktury, včetně telekomunikačních a dopravních sektorů.
Skupina známá jako Volt Typhoon se také údajně snažila „narušit kritickou komunikační infrastrukturu mezi Spojenými státy a asijským regionem během budoucích krizí,“ dodal Microsoft.





