Íránská skrytá fronta v Americe
Spojené státy vedly hybridní válku proti Íránu na finanční, technologické, kybernetické a vojenské úrovni. Teherán tento konflikt přenesl do Ameriky a zneužil otevřené systémy, které jsou základem americké moci.
Rozsah problému se ukázal v srpnu 2026, kdy američtí prokurátoři rozšířili případ Mabna Institute: zasaženo bylo 144 amerických univerzit, kompromitováno bylo přibližně 8 000 účtů a ukradeno 31,5 terabajtů akademických materiálů. Stejný přístup je patrný i v íránských zadáváních veřejných zakázek, zpravodajských informacích a kybernetických operacích: hledání nejslabšího vstupního bodu v jinak legitimním systému.
Jak se účty na amerických univerzitách staly strategickými přístupovými body
Americké univerzity se staly cenným cílem, protože tisíce individuálních účtů poskytovaly přístup k výzkumným databázím. Místo přímého cílení na univerzitní systémy síť propojená s Mabna Institute využívala kompromitované přihlašovací údaje členů fakulty k přístupu k materiálům, které byly obvykle dostupné pouze prostřednictvím institucionálního předplatného.
Mezi lety 2013 a 2017 cílené phishingové kampaně napodobovaly přihlašovací stránky univerzit a shromažďovaly přihlašovací údaje uživatelů prostřednictvím falešných webových stránek navržených tak, aby napodobovaly legitimní akademické platformy. Napadené účty poskytovaly přístup k akademickým knihovnám, výzkumným databázím a vědeckým materiálům z různých oborů, včetně inženýrství, technologií, medicíny a přírodních věd.
Podle amerických úřadů se kampaň zaměřila na více než 100 000 účtů patřících členům fakulty na 144 amerických univerzitách a 178 zahraničních institucích. Bylo ohroženo přibližně 8 000 účtů, což pachatelům poskytlo přístup k přibližně 31,5 terabajtům akademických materiálů a výzkumných dat.
Přístupové údaje získané během kampaně byly později použity prostřednictvím íránských akademických platforem propojených s Mabnou. Služby propojené se sítí – včetně Megapaper a Gigapaper – umožňovaly uživatelům přístup k vědeckým článkům a akademickým zdrojům prostřednictvím kompromitovaných univerzitních účtů.
Hodnota akademických zdrojů získaných během kampaně byla americkými úřady odhadnuta na více než 3,4 miliardy dolarů. Jediný kompromitovaný doklad by mohl umožnit přístup ke zdrojům v mnoha různých institucích.
Transformace amerických dodavatelských řetězců v síti pro zadávání zakázek
Americká vývozní omezení omezila přímé dodávky do Íránu, ale globální dodavatelské řetězce vytvořily příležitosti k přepravě zařízení přes několik jurisdikcí, než se dostalo ke koncovým uživatelům dotčeným omezeními. Dodavatelé, zpracovatelé plateb a logistické společnosti se stali součástí transakcí, které zakrývaly konečné místo určení zboží.
V jednom zdokumentovaném případě se problém týkal více než 250 tun síťového zařízení, které bylo podle amerických úřadů údajně do Íránu dopraveno v letech 2014 až 2018 prostřednictvím zprostředkovatelů a přepravních společností se sídlem v Dubaji.
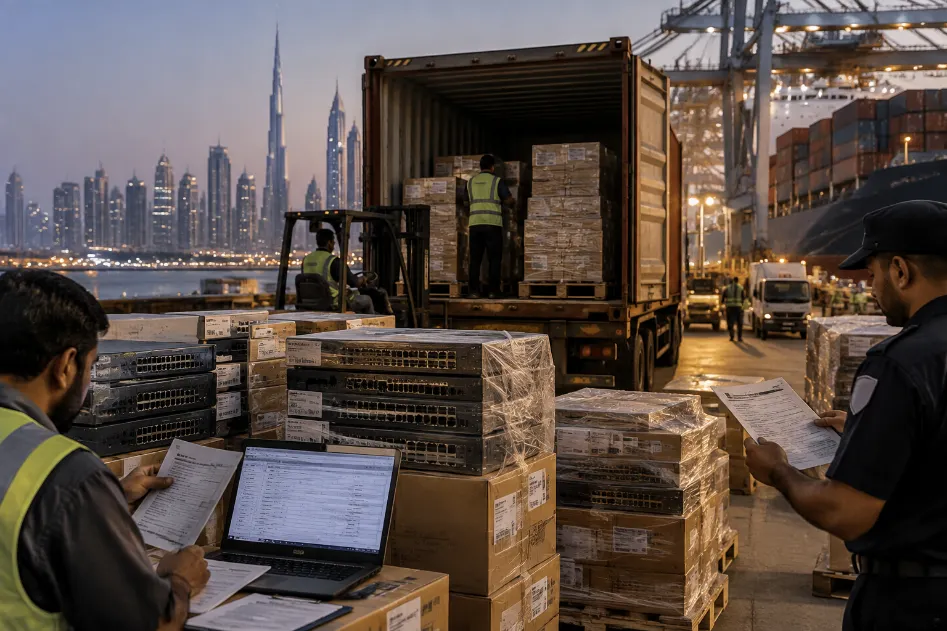
Podle amerických úřadů síť Ghomi využívala také finanční kanály mimo Írán, přičemž platby byly zpracovávány prostřednictvím obchodních společností a směnárníků ve Spojených arabských emirátech, Turecku, Hongkongu a na Britských Panenských ostrovech. Tyto struktury ztěžovaly určení konečného místa určení zařízení.
Podobné zprostředkovatelské struktury byly patrné i při nákupu citlivější elektroniky. V jednom případě byl zapojen švýcarský zprostředkovatel, který obdržel komponenty vyrobené v USA – včetně akcelerometrů, gyroskopů a inerciálních měřicích jednotek – než byly tyto komponenty odeslány do Íránu.
Součásti tohoto typu se používají v přesných navigačních systémech, včetně leteckého a obranného průmyslu. V některých zdokumentovaných případech se technologie z USA dostala do Íránu přes zahraniční zprostředkovatele a komerční dodavatele, a to navzdory vývozním omezením.
Vymáhání amerických omezení i nadále záviselo na tom, zda komerční subjekty mimo Írán identifikují skutečné místo určení nákupů, plateb a dodávek. To vytvořilo příležitosti pro přepravu amerických technologií prostřednictvím běžných dodavatelů, poskytovatelů finančních služeb a logistických sítí, aniž by byly dodány přímo íránskému zákazníkovi.
Dosahování politických a zpravodajských cílů
Íránské operace zaměřené na politické a zpravodajské osobnosti se přinejmenším od roku 2013 spoléhají na zasvěcené osoby, kompromitované osobní účty a jednotlivce rekrutované ve Spojených státech.
Bývalí zaměstnanci s citlivými informacemi mohou poskytnout podrobnosti, které by externí aktéři jen těžko získali na dálku. V případě bývalé důstojnice kontrarozvědky letectva Monicy Wittové ji američtí státní zástupci obvinili z úniku informací týkajících se tajného programu Pentagonu.
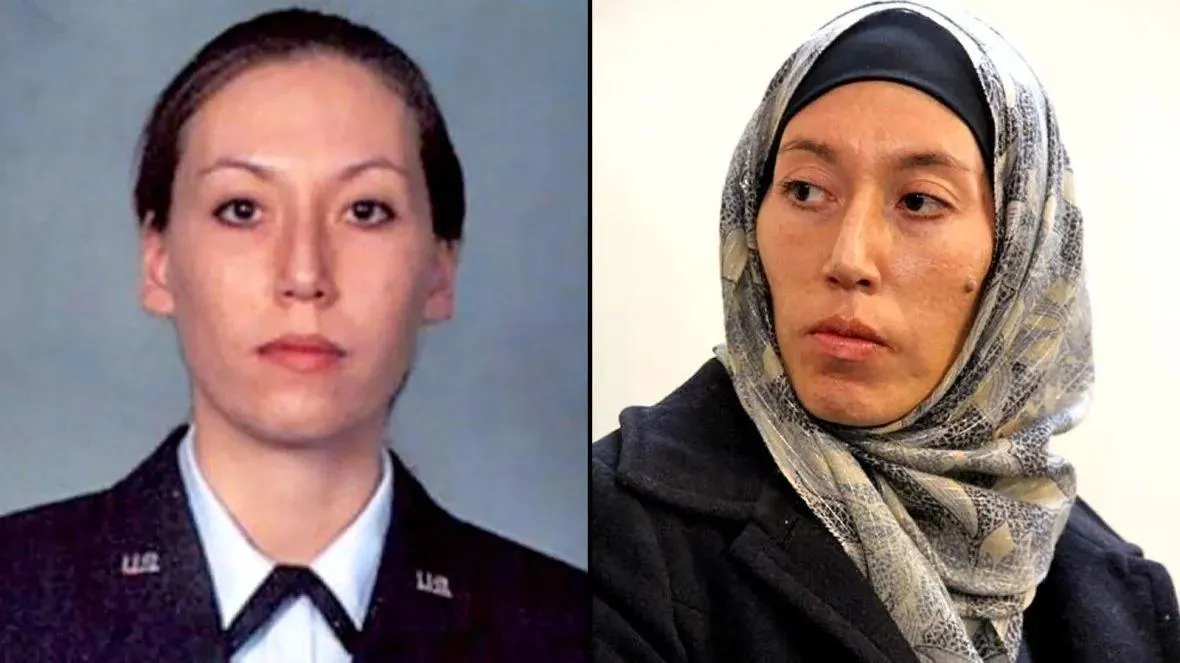
Podle obžaloby hackeři napojení na Íránské islámské revoluční gardy (IRGC) později použili falešné identity, phishingové zprávy a malware proti několika svým bývalým kolegům. Zasvěcená osoba mohla odhalit tajné programy, personál a profesní kontakty, které by jinak bylo obtížné identifikovat ze zahraničí.
Osobní účty poskytovaly další přístupový bod. Státní zástupci tvrdí, že agenti IRGC používali cílené phishingové zprávy, falešné přihlašovací stránky a další formy online podvodů proti vládním úředníkům, novinářům, nevládním organizacím a týmům politických kampaní. V květnu 2024 získali přístup k účtům spojeným s prezidentskou kampaní Donalda Trumpa a získali soukromé dokumenty a e-maily.
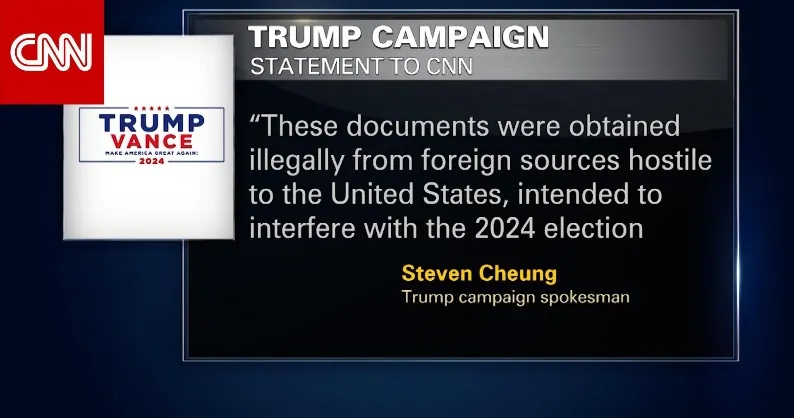
Část tohoto materiálu byla později předána mediálním organizacím a jednotlivcům spojeným s prezidentskou kampaní Joea Bidena. Americké úřady uvedly, že příjemci z okruhu Bidenových členů kampaně nereagovali. Titíž obžalovaní údajně cílili na současné i bývalé americké úředníky, novináře a politické organizace nejméně od roku 2020 a shromažďovali informace o jejich cestách, místě pobytu a politických názorech.
Operace v terénu se opíraly o osoby, které se již v zemi nacházely. V případě íránsko-americké novinářky Masih Alinejad státní zástupci uvedli, že členové východoevropské zločinecké sítě sledovali její domov v New Yorku poté, co obdrželi cílené informace.
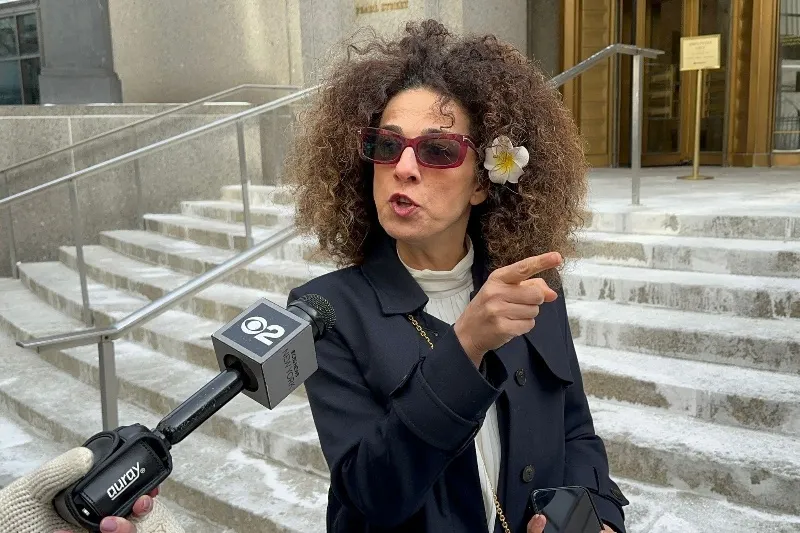
Podobné pokusy o nábor zahrnující Farhada Shakeriho, Shahrama Poursafiho a Asifa Merchanta byly rovněž hlášeny, přičemž místní kontakty ve Spojených státech byly použity k dohledu nebo plánovaným operacím.
Íránský personál se tak mohl udržet daleko od cíle, zatímco informace pocházely od zasvěcených osob nebo z kompromitovaných účtů a lidé v terénu převzali monitorování nebo přípravy konkrétních akcí.
Průzkum kritické infrastruktury
Systémy zásobování vodou, energetické závody a další průmyslové provozy se spoléhají na programovatelné logické automaty (PLC), malé průmyslové počítače, které řídí fyzikální procesy, jako jsou čerpadla, tlakové systémy a ventily.
Některá zařízení byla připojena přímo k internetu se slabým nastavením zabezpečení, včetně nezměněných výchozích hesel nebo nedostatečných kontrol přístupu. Útočníci se tak mohli k ovládacím prvkům dostat přímo, místo aby se nejprve nabourali do interní sítě společnosti.
Íránsky napojená skupina „CyberAv3ngers“ zneužila tuto konfiguraci proti kontrolérům vyrobeným izraelskou společností Unitronics, které byly instalovány v amerických zařízeních. Od listopadu 2023 do ledna 2024 napadla nejméně 75 zařízení ve Spojených státech, včetně nejméně 34 kontrolérů ve vodovodních a kanalizačních systémech.
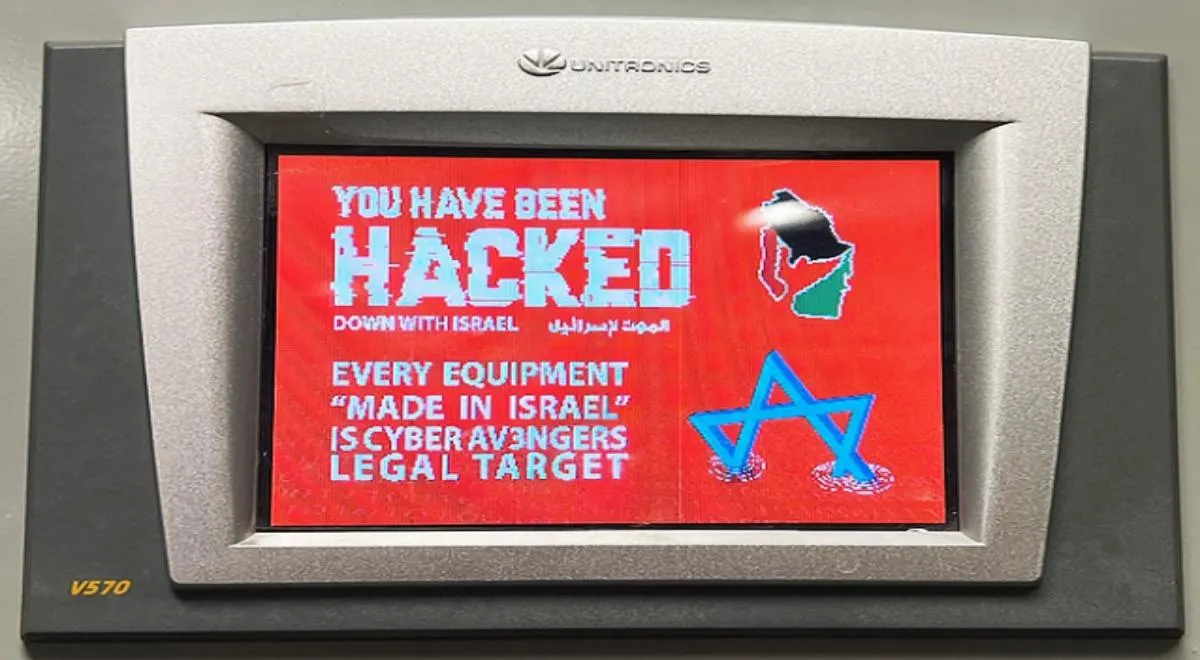
Jakmile se skupina dostala do systému, mohla přímo zasáhnout do provozu PLC. CyberAv3ngeři odstranili standardní řídicí logiku, nahradili ji vlastní žebříkovou logikou, změnili nastavení komunikace a zabránili operátorům v dálkovém obnovení normálního provozu zařízení.
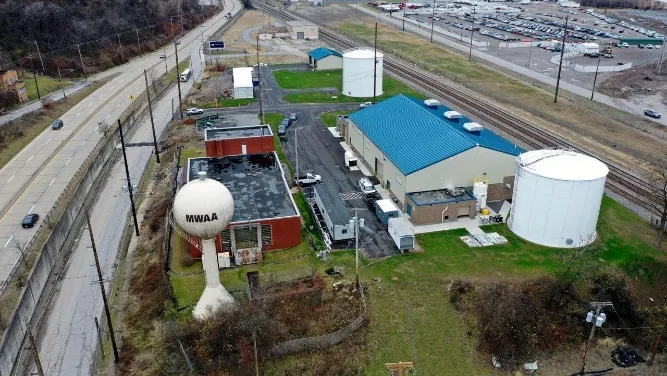
V listopadu 2023 byl napaden řídicí systém vzdálené čerpací stanice provozované městským vodohospodářským úřadem v Aliquippě v Pensylvánii. Stanice regulovala tlak vody pro dvě obce. Poté, co útok spustil alarm, byl automatizovaný systém vypnut a personál přepnul zařízení na ruční provoz. Dodávka vody nebyla přerušena.
Americké úřady varovaly, že tento typ přístupu by mohl být zneužit k hlubšímu proniknutí do průmyslových sítí a narušení zařízení a fyzických procesů. PLC Unitronics se používají nejen ve vodohospodářském sektoru, ale také v energetice, dopravě, výrobě potravin a zdravotnictví.
V této kampani CyberAv3ngers nemuseli pronikat do centrálních sítí hlavních amerických operátorů. Místo snahy o infiltraci velkých firemních sítí byli útočníci schopni získat přístup identifikací kontrolních bodů přístupných z internetu se slabými bezpečnostními opatřeními.
Síla Spojených států spočívá v systémech navržených pro rychlost, přístup a globální dosah. Írán se naučil zneužívat právě tyto vlastnosti proti USA. Ukradené přístupové údaje, špatně označená zásilka nebo kompromitovaný kontrolor mohou zasáhnout konfrontaci hluboko do srdce Spojených států – a to za zlomek nákladů konvenční války.



